ช็อกทั่วโลก! 'แอปเปิล' เตือนผู้ใช้ 'ไอโฟน' 110 ประเทศ เสี่ยงโดน 'สปายแวร์' เจาะข้อมูลในมือถือ
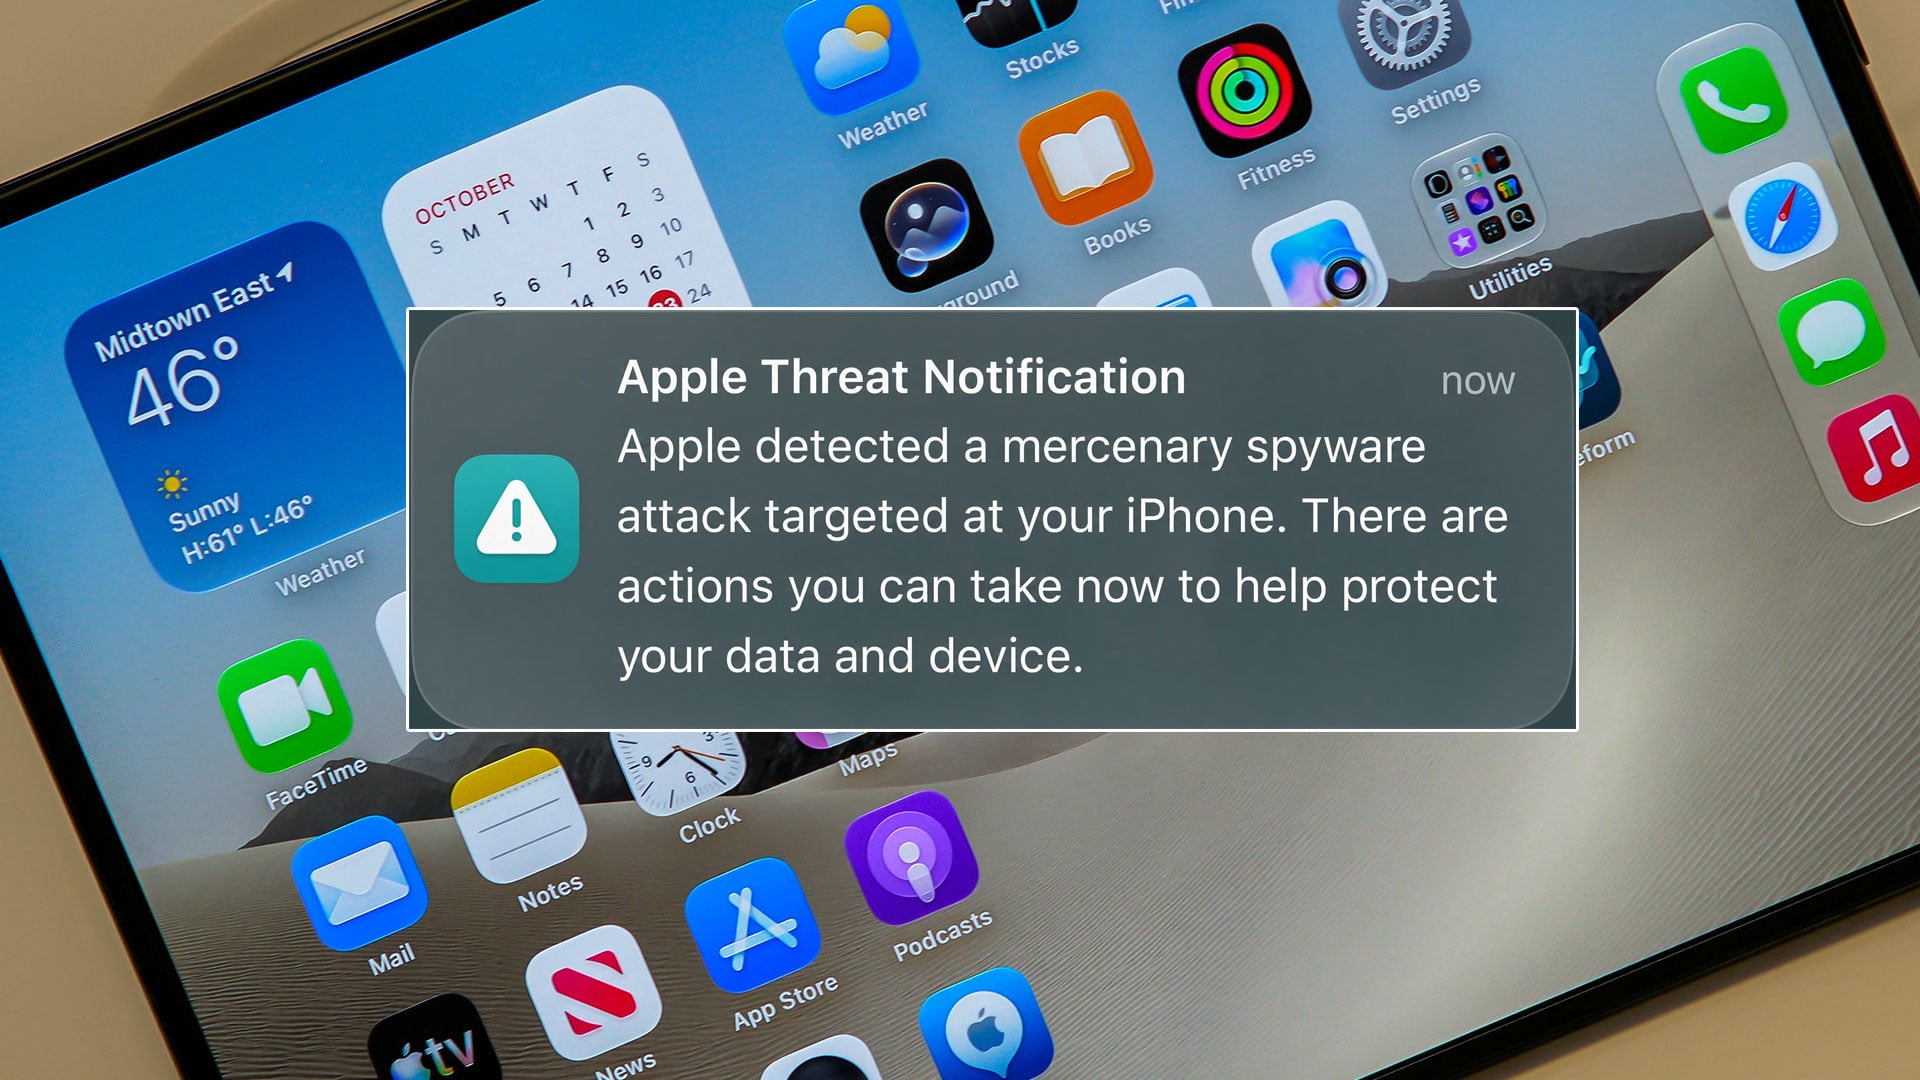
3 พฤศจิกายน 2569 สำนักข่าวต่างประเทศรายงานว่า บริษัท แอปเปิล (Apple) เริ่มส่งการแจ้งเตือนภัยคุกคามระดับสูงผู้ใช้ไอโฟน ใน 110 ประเทศทั่วโลก โดยเตือนว่าพวกเขาอาจตกเป็นเป้าหมายของสปายแวร์รับจ้าง (Mercenary Spyware) ที่มีความซับซ้อนซึ่งพัฒนาขึ้นโดยกลุ่มรับจ้าง
ทั้งนี้ ทางบริษัทไม่ได้เปิดเผยรายละเอียดเกี่ยวกับภัยคุกคามดังกล่าวหรือระบุตัวบุคคลที่คาดว่าอยู่เบื้องหลังการโจมตี แต่ได้ให้คำแนะนำเกี่ยวกับขั้นตอนต่างๆ ที่ผู้ใช้งานสามารถปฏิบัติตามเพื่อช่วยปกป้องข้อมูลและอุปกรณ์ของตนเองได้
การโจมตีด้วยสปายแวร์ดังกล่าวถูกรายงานครั้งแรกเมื่อวันที่ 30 ตุลาคม โดย คอสติน ราจู นักวิจัยด้านความปลอดภัยทางไซเบอร์ ซึ่งระบุว่าเหตุการณ์นี้ไม่เกี่ยวข้องกับเหตุการณ์ระลอกก่อนหน้าที่ 'แอปเปิล' ได้ออกประกาศเตือนไปเมื่อเดือนสิงหาคม
โดยข้อมูลจาก 'ราจู' ระบุว่าผู้ใช้งาน 'แอปเปิล' ใน 99 ประเทศ ซึ่งรวมถึงนักข่าว และ ผู้สร้างภาพยนตร์สารคดีที่มีชื่อเสียงหลายคน เป็นกลุ่มที่ได้รับข้อความแจ้งเตือนดังกล่าว
เมื่อวันที่ 31 ตุลาคม 'แอปเปิล' ยืนยันว่าได้ส่งการแจ้งเตือนภัยคุกคามที่มีความน่าเชื่อถือสูงไปยังผู้ใช้งานกลุ่มหนึ่งใน 110 ประเทศทั่วโลก โดยเตือนว่าพวกเขาอาจตกเป็นเป้าหมายของ สปายแวร์ (spyware) ที่ถูกสร้างขึ้นเพื่อรับจ้างโจมตี
ทางบริษัทไม่ได้ยืนยันว่ามีอุปกรณ์หรือบัญชีใดถูกเจาะเข้าถึงได้สำเร็จหรือไม่ อีกทั้งยังไม่ได้เปิดเผยข้อมูลต่อสาธารณะเกี่ยวกับกลุ่มผู้โจมตี ช่องทางที่ใช้ในการโจมตี หรือช่องโหว่ของซอฟต์แวร์ที่เกี่ยวข้องกับเหตุการณ์ดังกล่าวแต่อย่างใด
ถึงแม้ว่า 'แอปเปิล' จะยังคงปิดเงียบเกี่ยวกับรายละเอียดต่างๆ แต่ทางบริษัทได้ยืนยันว่าการโจมตีเหล่านี้ไม่ใช่การหลอกลวงแบบฟิชชิง (phishing) ในวงกว้างที่ส่งผลกระทบต่อผู้คนนับล้าน หากแต่เป็นการโจมตีแบบมุ่งเป้าเฉพาะบุคคลเพื่อขโมยข้อมูล
โดย 'แอปเปิล' ไม่ได้ระบุว่าเหยื่อเป็นใครบ้าง แต่เป็นที่ทราบกันดีว่า สปายแวร์ ที่ถูกนำมาใช้ในลักษณะนี้มักมีเป้าหมายเป็นนักข่าว นักกิจกรรม นักการเมือง และนักการทูต
การโจมตีแบบมุ่งเป้าเหล่านี้ถูกออกแบบมาให้สามารถเจาะเข้าสู่อุปกรณ์ได้โดยที่เหยื่อไม่จำเป็นต้องดาวน์โหลดไฟล์หรือแม้แต่คลิกลิงก์ภายนอกใดๆ หากการโจมตีประสบความสำเร็จ ผู้โจมตีจะสามารถเข้าถึงอุปกรณ์ของเหยื่อได้อย่างลึกซึ้ง ซึ่งอาจนำไปสู่การเข้าถึงข้อมูลส่วนตัวต่างๆ เช่น บันทึกการโทร ข้อความ รายชื่อผู้ติดต่อ ข้อมูลตำแหน่งที่ตั้ง และไฟล์สื่อต่างๆ ได้
ตามคำแนะนำด้านการแจ้งเตือนภัยคุกคามของ 'แอปเปิล' การโจมตีแบบไม่ต้องคลิกเพียงครั้งเดียวและการโจมตีด้วยสปายแวร์แบบรับจ้างประเภทอื่นๆ นั้นมีค่าใช้จ่ายสูง มักมีมูลค่าหลายล้านดอลลาร์ บริษัทระบุว่าค่าใช้จ่ายสูงและความซับซ้อนทางเทคนิคในการดำเนินการโจมตีเหล่านี้หมายความว่ามีเพียงกลุ่มปฏิบัติการที่มีเงินทุนมหาศาลเท่านั้นที่สามารถดำเนินการได้อย่างมีประสิทธิภาพ
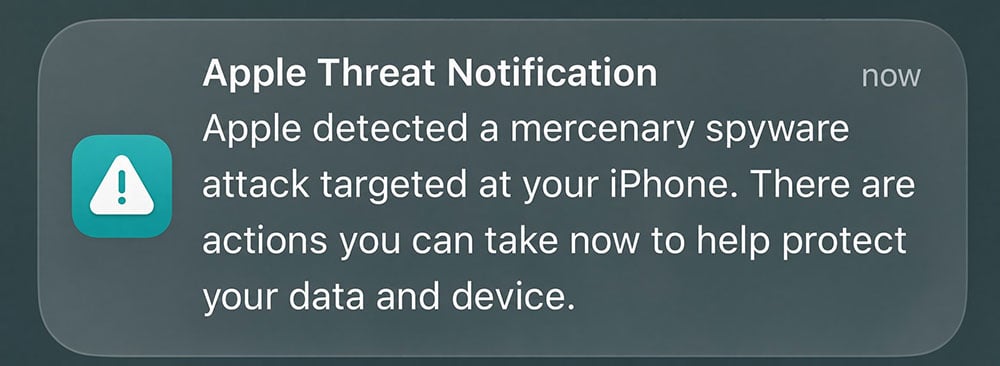
'แอปเปิล' ยังระบุด้วยว่า การโจมตีด้วย สปายแวร์ ที่มุ่งเป้าหมายเฉพาะเจาะจงนั้นมีช่วงเวลาการใช้งานที่สั้น ทำให้ตรวจจับและป้องกันได้ยาก บริษัทกล่าวว่าหนทางเดียวที่จะทราบข้อมูลเพิ่มเติมเกี่ยวกับวิธีการดำเนินงานของผู้โจมตี คือการใช้ข้อมูลเชิงลึกด้านภัยคุกคามภายในองค์กร
โดยปกติแล้วบริษัทจะเก็บรายละเอียดทางเทคนิคเกี่ยวกับวิธีการตรวจจับไว้เป็นความลับ เพื่อป้องกันไม่ให้ผู้โจมตีล่วงรู้ถึงกลไกดังกล่าว ซึ่งอาจนำไปสู่การหาวิธีหลีกเลี่ยงมาตรการตรวจจับและการแก้ไขปัญหาของบริษัทได้
จึงแนะนำผู้ใช้ที่อาจกำลังเผชิญกับการโจมตีทางไซเบอร์แบบเจาะจงให้เปิดใช้งานโหมดล็อกดาวน์ คุณสมบัตินี้ออกแบบมาเพื่อปกป้องผู้ใช้ ไอโฟน จากภัยคุกคามทางไซเบอร์ที่ซับซ้อน โดยจำกัดการเข้าถึงคุณสมบัติที่ผู้โจมตีอาจใช้ประโยชน์ได้ สามารถพบได้ใน การตั้งค่า > ความเป็นส่วนตัวและความปลอดภัย บนไอโฟน รุ่นที่รองรับ 'แอปเปิล' ยังแนะนำให้หมั่นอัปเดตอุปกรณ์เพื่อให้แน่ใจว่าได้รับแพตช์ความปลอดภัยล่าสุด
Heads-up: New round of Apple Threat Notifications is going out right now, distinct from the August wave and tied to new attacks!
Apple’s notice:
“Today’s notification is being sent to targeted users in 99 countries, and to date we have notified users in over 150 countries in total. The extreme cost, sophistication, and worldwide nature of mercenary spyware attacks make them some of the most advanced digital threats in existence today. As a result, Apple does not attribute the attacks or the notice you’re receiving to any specific attackers or geographical regions.”
Received one and need help? DM me, happy to assist.
— Costin Raiu (@craiu) October 30, 2026