นพดล เตือนภัยไซเบอร์ยุค AI จี้รัฐ-แบงก์ เร่งวางแผนรับมือ หวั่นระบบล่ม เงินโอนไม่ได้ กระทบปชช.
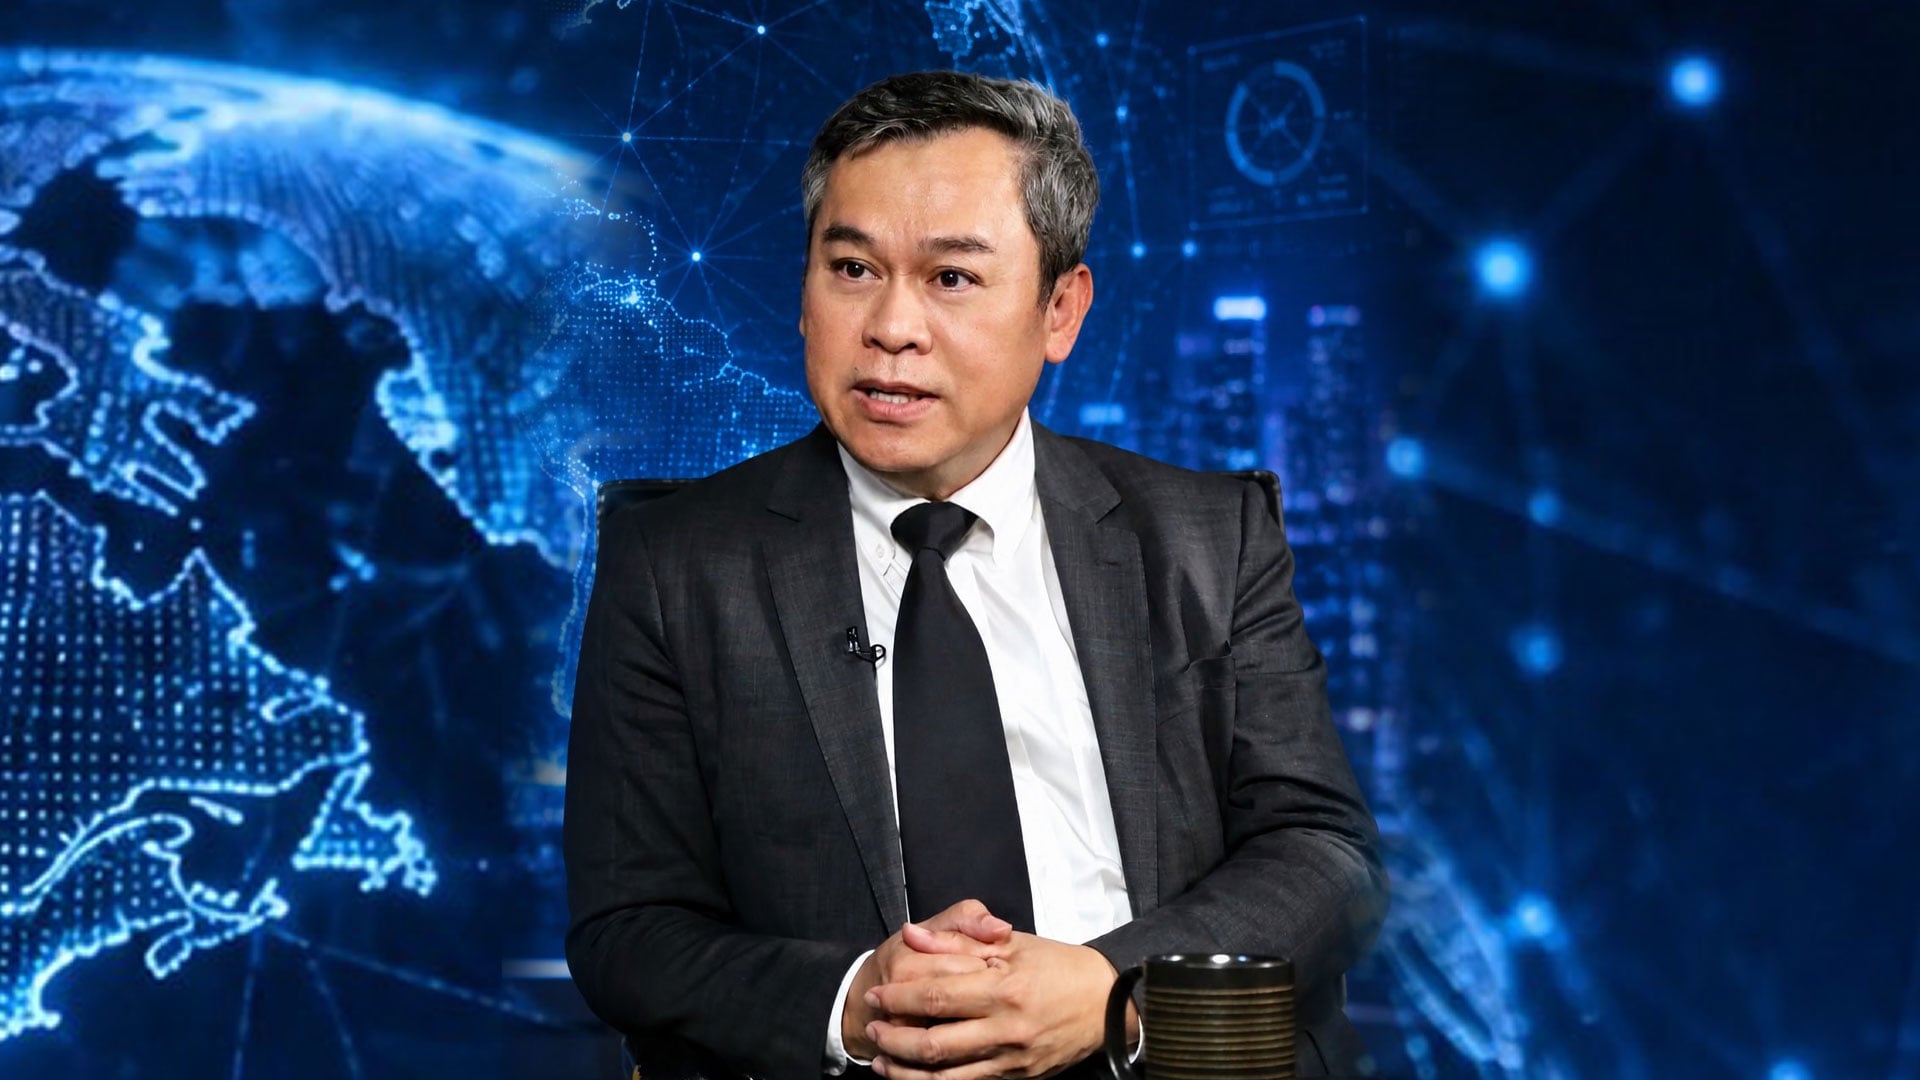
เมื่อวันที่ 8 พ.ย.2569 ผศ.ดร.นพดล กรรณิกา นักวิชาการด้านความมั่นคงปลอดภัยไซเบอร์ การบริหารความเสี่ยง และนโยบายสาธารณะ และอาจารย์ประจำภาควิชาการบริหารจัดการภาครัฐ (การจัดการความขัดแย้ง) คณะรัฐประศาสนศาสตร์ วิทยาลัยเทคโนโลยีสยาม ได้เผยแพร่บทความเรื่อง "เมื่อถอนเงินไม่ได้ โอนเงินไม่ผ่าน ไทยรับมือภัยไซเบอร์ยุค AI อย่างไร ให้ชีวิตประชาชนเดินต่อได้" โดยมีเนื้อหา ดังนี้ หากวันหนึ่ง เราใช้แอปธนาคารโอนเงินไม่ได้ ไปที่ตู้เอทีเอ็มก็ถอนเงินไม่ได้ สแกนจ่ายไม่ผ่าน แม่ค้ารับเงินไม่ได้ ลูกส่งเงินให้พ่อแม่ไม่ได้และผู้ประกอบการจ่ายค่าแรงไม่ทัน คำถามแรกของประชาชนย่อมเป็น “เกิดอะไรขึ้น เงินยังอยู่ครบหรือไม่ และจะใช้บริการได้อีกเมื่อไร” หากหาคำตอบไม่ได้ ความไม่พอใจอาจขยายจากผู้ให้บริการไปถึงหน่วยงานกำกับและรัฐบาล เพราะสิ่งที่ประชาชนต้องการทันทีคือ ช่องทางแก้ปัญหาให้ชีวิตเดินต่อได้
นี่คือสถานการณ์สมมติเพื่อเตรียมความพร้อมของทุกภาคส่วนไม่ใช่คำทำนายว่าระบบธนาคารไทยจะล่ม อีกทั้งบริการที่ขัดข้องอาจเกิดจากหลายสาเหตุ จึงต้องตรวจสอบก่อนสรุปว่าเป็นการโจมตีทางไซเบอร์ อย่างไรก็ตาม ข่าวแนวทางเตรียมพร้อมในประเทศไทยและเหตุการณ์ที่เกิดขึ้นจริงในต่างประเทศทำให้ความปลอดภัยของเงินในบัญชี ความเสี่ยงจาก AI และความสามารถในการฟื้นฟูบริการเป็นเรื่องที่รัฐบาล หน่วยงานกำกับและผู้ให้บริการควรบอกประชาชนด้วยหลักฐานที่ตรวจสอบได้เพื่อลดความกังวล ป้องกันข่าวลือ และรักษาความเชื่อมั่น
วันที่ 6 พฤศจิกายน สื่อมวลชนรายงานแนวทางรับมือภัยไซเบอร์ของธนาคารกสิกรไทยเพื่อเสริมสร้างความเชื่อมั่น ทั้งการเฝ้าระวังผ่านศูนย์ปฏิบัติการความมั่นคงปลอดภัยตลอดเวลา และการซ้อมแผนความต่อเนื่องทางธุรกิจ สะท้อนว่าการป้องกันภัยต้องควบคู่กับความพร้อมฟื้นฟูเมื่อเกิดเหตุ แนวทางนี้สอดคล้องในเชิงหลักการกับกรอบ NIST CSF 2.0 และการบริหารความต่อเนื่องทางธุรกิจตาม ISO 22301
นอกจากนี้ ยังมีรายงานจากหลายประเทศ ในอินเดีย CERT-In ออกประกาศวันที่ 4 พฤศจิกายน 2569 เตือนการโจมตีองค์กรการเงินและฟินเทคของกลุ่ม CRAFTY FALCON ซึ่งใช้เครื่องมือที่อาศัย AI ช่วยโจมตีและใช้ช่องทางสั่งจ่ายเงินขององค์กรเป้าหมายเอง วันที่ดังกล่าวเป็นวันออกประกาศไม่ใช่วันเริ่มโจมตีทั้งหมด ส่วนในญี่ปุ่น NTT DOCOMO ระบุว่าตรวจพบการเข้าถึงโดยมิชอบต่อ DOCOMO Online Shop และ My docomo วันที่ 4 พฤศจิกายน ก่อนหยุดทำรายการช่วงต้นวันที่ 5 พฤศจิกายน โดยประกาศวันที่ 6 พฤศจิกายนระบุข้อมูลลูกค้ารั่วสูงสุดประมาณ 300,000 รายการ ในช่วงใกล้กัน บริการ 5G SA ขัดข้องประมาณ 14 ชั่วโมง 2 นาที แต่บริษัทยังไม่พบสิ่งบ่งชี้การโจมตีไซเบอร์ที่เกี่ยวข้องกับเหตุเครือข่าย จึงต้องแยกสองเหตุออกจากกัน
ในสิงคโปร์ M1 ประกาศวันที่ 6 พฤศจิกายน 2569 ว่าตรวจพบเหตุข้อมูลรั่วเมื่อวันที่ 30 ตุลาคม ครอบคลุมชื่อ หมายเลขประจำตัว วันเกิด และข้อมูลติดต่อ บริษัทระบุว่าควบคุมเหตุได้แล้ว บริการยังดำเนินต่อเนื่อง และข้อมูลการเงินหรือธนาคารไม่ได้รับผลกระทบ กรณีนี้ย้ำว่า บริการที่ยังใช้งานได้ไม่ได้หมายความว่าข้อมูลปลอดภัย เพราะข้อมูลที่รั่วอาจถูกนำไปแอบอ้างและหลอกลวงภายหลัง
แม้เหตุในอินเดีย ญี่ปุ่น และสิงคโปร์มีลักษณะแตกต่างกัน ยังไม่มีหลักฐานว่าเชื่อมโยงกัน และไม่ควรสรุปว่าเหตุทั้งหมดเกี่ยวข้องกับการใช้ AI แต่สะท้อนความเสี่ยงที่ไทยต้องเตรียมรับมืออย่างน้อยสามด้าน ได้แก่ การสั่งจ่ายเงินโดยมิชอบ การเข้าถึงบริการไม่ได้ และการนำข้อมูลที่รั่วไปใช้หลอกลวงต่อ หน่วยงานไทยจึงควรเตรียมทั้งมาตรการป้องกันและระงับธุรกรรมผิดปกติ แผนรักษาความต่อเนื่องและฟื้นฟูบริการ แผนแจ้งผู้ได้รับผลกระทบและช่องทางตรวจสอบการติดต่อที่น่าสงสัย พร้อมติดตามและช่วยเหลือผู้เสียหายต่อเนื่องหลังควบคุมเหตุทางเทคนิคแล้ว
เงินหาย เงินใช้ไม่ได้ และข้อมูลรั่ว ต้องสื่อสารให้ชัด เมื่อประชาชนได้ยินข่าวไซเบอร์ ผู้ให้บริการ หน่วยงานรัฐ และสื่อมวลชนควรแยกสถานการณ์และแนวทางรับมืออย่างชัดเจน
- เงินถูกโอนโดยมิชอบ เร่งระงับความเสียหาย รักษาหลักฐาน ติดตามเงิน และตรวจสอบความรับผิด
- บริการขัดข้องชั่วคราว แจ้งขอบเขตผลกระทบ ช่องทางสำรอง และความคืบหน้าการฟื้นฟู
- ข้อมูลส่วนบุคคลรั่ว ประเมินข้อมูลที่ได้รับผลกระทบ ลดความเสี่ยงจากการหลอกลวงซ้ำ และดำเนินการตามหน้าที่กฎหมาย
เหตุเหล่านี้อาจเกิดร่วมกัน แต่การที่แอปใช้ไม่ได้เพียงอย่างเดียว ยังไม่พิสูจน์ว่าเงินถูกขโมยหรือข้อมูลรั่ว การสื่อสารที่ล่าช้าหรือขัดแย้งกันอาจเพิ่มความกังวล เปิดพื้นที่ให้ข่าวลือ และทำให้ประชาชนตัดสินใจจากข้อมูลไม่ครบ ผู้ให้บริการจึงต้องแจ้งสิ่งที่ทราบ สิ่งที่ยังตรวจสอบ ช่องทางสำรอง และเวลาอัปเดตครั้งต่อไป แม้ยังระบุเวลากู้คืนแน่นอนไม่ได้
พื้นฐานการศึกษาด้านความปลอดภัยทางไซเบอร์และการบริหารความเสี่ยง รวมถึงด้านนโยบายและยุทธศาสตร์ จากมหาวิทยาลัยจอร์จทาวน์ วอชิงตัน ดีซี ทำให้ผมมองเหตุเช่นนี้ผ่านคำถามสองด้านควบคู่กัน คือ ผู้โจมตีเข้าถึงและทำอะไรได้ กับผู้บริหารจะรักษาบริการที่ประชาชนต้องใช้ต่ออย่างไร การตัดสินใจทางเทคนิคจึงต้องเชื่อมกับแผนบริการสำรอง ผู้รับผิดชอบ และผลกระทบต่อชีวิตจริง เพราะบริการการเงินเกี่ยวข้องกับการซื้ออาหาร จ่ายค่าเดินทาง รับเงินเดือน และดูแลครอบครัว
นโยบายไซเบอร์ควรมีเป้าหมายว่า เมื่อระบบบางส่วนถูกโจมตี ประชาชนยังเข้าถึงบริการจำเป็นผ่านช่องทางสำรองได้และบริการที่หยุดชะงักไปก็สามารถฟื้นฟูกลับมาได้อย่างรวดเร็ว ถูกต้อง และปลอดภัย
นอกจากนี้ ความรู้ด้านการสำรวจและวิทยาศาสตร์ข้อมูลจากมหาวิทยาลัยมิชิแกนยังทำให้ผมเห็นว่า การวัดผลต้องถามถึงผู้ใช้จริงด้วย ระบบอาจประกาศกลับมาใช้ได้แล้ว แต่ผู้สูงอายุ ผู้พิการ หรือประชาชนบางพื้นที่อาจยังเข้าถึงบริการไม่ได้ ดังนั้นความสำเร็จของการฟื้นฟูจึงต้องวัดจากทั้งระบบที่ทำงานและประชาชนที่กลับมาใช้บริการได้จริง
3 เรื่องที่รัฐบาล หน่วยงานกำกับและผู้ให้บริการควรทำให้ประชาชนเห็นผล ได้แก่
เรื่องที่ 1 จำกัดอำนาจสั่งจ่าย แม้ระบบบางส่วนถูกบุกรุก
ธนาคาร ฟินเทค และผู้ให้บริการชำระเงินควรตรวจความเชื่อมโยงระหว่างระบบรับคำขอ ตรวจสอบ อนุมัติ และสั่งจ่าย พร้อมแยกสิทธิ์และตรวจเงื่อนไขที่จุดสั่งจ่ายจริง คำถามสำหรับผู้บริหารคือ หากผู้โจมตีเข้าควบคุมบัญชีพนักงานหรือเครื่องคอมพิวเตอร์ของผู้รับจ้างได้ ผู้โจมตีจะสั่งจ่ายเงินได้หรือไม่ และมาตรการใดหยุดเขาได้ คำตอบต้องพิสูจน์ด้วยการทดสอบภายใต้ขอบเขตที่ได้รับอนุญาต ครอบคลุมการใช้สิทธิ์ข้ามระบบ การเปลี่ยนรายละเอียดธุรกรรม และการนำคำอนุมัติเดิมกลับมาใช้ซ้ำ
เรื่องที่ 2 ควบคุม AI ตามอำนาจที่จำเป็น
หากองค์กรใช้ AI อ่านเอกสารหรือสรุปข้อมูล ไม่ควรมอบสิทธิ์ให้แก้ไขข้อมูลบัญชีผู้รับเงินหรือสั่งจ่ายเงินโดยอัตโนมัติเพียงเพราะสะดวก ต้องกำหนดว่า AI เข้าถึงอะไร ทำอะไรได้ และการกระทำใดต้องมีผู้มีอำนาจตรวจสอบก่อน
AI สามารถช่วยตรวจจับความผิดปกติและสนับสนุนการทำงาน แต่ต้องมีบันทึกตรวจสอบย้อนหลัง และมีวิธีระงับเมื่อทำงานนอกขอบเขต ผู้บริหารต้องระบุว่าใครกำหนดสิทธิ์ ใครตรวจผล และใครตัดสินใจหยุดเมื่อเกิดความเสี่ยง
เรื่องที่ 3 เตรียมบริการสำรองและซ้อมกู้คืนร่วมกันระหว่างผู้ให้บริการ
ผู้ให้บริการต้องกำหนดว่าบริการใดจำเป็นที่สุด แต่ละบริการต้องกลับมาใช้งานได้ภายในเวลาเท่าใด ต้องกู้คืนข้อมูลกลับไปถึงจุดเวลาใด และประชาชนจะใช้ช่องทางใดระหว่างแก้ไข โดยต้องมีวิธีตรวจสอบและกระทบยอดธุรกรรมเพื่อป้องกันรายการตกหล่นหรือจ่ายซ้ำ พร้อมทดสอบทั้งการกู้คืนข้อมูลสำรอง ความพร้อมของบุคลากร ระบบยืนยันตัวตน เครือข่ายโทรคมนาคม และผู้ให้บริการภายนอกที่พึ่งพาอยู่ ช่องทางสำรองต้องรองรับภาระที่เพิ่มขึ้นได้จริง เช่น เมื่อแอปใช้ไม่ได้ สาขา ศูนย์บริการหรือช่องทางอื่นจะให้บริการทดแทนอย่างไร สำหรับผู้ที่มีความจำเป็นเร่งด่วน
ตัวอย่างใกล้ตัวคือ การมีซิมสำรองต่างเครือข่ายช่วยให้ใช้อินเทอร์เน็ตต่อได้ แต่ไม่ได้เปลี่ยนเบอร์รับ OTP เช่น หากใช้เบอร์ AIS รับ OTP จากธนาคาร และเตรียมซิม TRUE อีกเบอร์ไว้ในโทรศัพท์ เมื่ออินเทอร์เน็ต AIS ขัดข้อง ก็อาจเลือกใช้ซิม TRUE เชื่อมต่ออินเทอร์เน็ตเพื่อเปิดแอปธนาคารแทนได้ โดยซิมสำรองต้องมีแพ็กเกจอินเทอร์เน็ต โทรศัพท์และแอปต้องรองรับ และระบบธนาคารยังทำงานปกติ แต่ OTP ทาง SMS ยังคงส่งไปที่เบอร์ AIS เดิม หากเบอร์นั้นรับข้อความไม่ได้ ก็ยังทำธุรกรรมที่ต้องใช้ OTP ไม่สำเร็จ การสลับไปใช้อินเทอร์เน็ตจากซิมสำรองจึงไม่ได้เปลี่ยนเบอร์ที่ลงทะเบียนรับ OTP กับธนาคาร ธนาคารควรเตรียมวิธียืนยันตัวตนสำรองที่ปลอดภัย ให้ประชาชนลงทะเบียนและทดสอบล่วงหน้า พร้อมอธิบายเงื่อนไขให้ชัดเจน และตรวจสอบการเพิ่มหรือเปลี่ยนช่องทางอย่างรัดกุมเพื่อป้องกันการสวมรอย
ก่อนกลับมาเปิดบริการในระบบที่ได้รับผลกระทบ ต้องตรวจสอบยอดเงินและธุรกรรมให้ถูกต้อง ไม่มีรายการตกหล่นหรือจ่ายซ้ำ หากเป็นเหตุบุกรุก ต้องปิดช่องทางที่ใช้โจมตี ตรวจหาบัญชีและโปรแกรมที่ผู้โจมตีอาจทิ้งไว้ และประเมินความปลอดภัยก่อนเชื่อมระบบกลับ จากนั้นเฝ้าระวังต่อเนื่อง เพราะการเปิดบริการได้อีกครั้งยังไม่ใช่หลักฐานว่าความเสี่ยงหมดไปแล้ว ความรวดเร็วในการฟื้นฟูต้องมาคู่กับความถูกต้องและความปลอดภัย
ขอให้รัฐบาล หน่วยงานกำกับ ธนาคาร และผู้ให้บริการโทรคมนาคมเริ่มทดสอบแผนสำรองร่วมกันตั้งแต่วันนี้ โดยตอบให้ได้ว่า หากระบบหลักถูกโจมตีหรือขัดข้อง ประชาชนจะใช้บริการผ่านช่องทางใด ใครรับผิดชอบ และจะฟื้นฟูได้ภายในเวลาเท่าใด
เงินปลอดภัย ธุรกรรมถูกต้อง บริการเดินต่อ คือเป้าหมายที่ประชาชนควรได้รับ ความเชื่อมั่นในยุค AI จะเติบโตจากความพร้อมที่พิสูจน์ได้ เพื่อให้วันที่ระบบสะดุด ทุกครอบครัวยังดำเนินชีวิต และทุกธุรกิจยังดำเนินกิจการต่อได้อย่างมั่นใจและปลอดภัย
ข่าวที่เกี่ยวข้อง