ถอด 10 บทเรียนไซเบอร์ระดับโลก เมื่อระบบน้ำประปา-ธนาคาร-โครงสร้างพื้นฐานตกเป็นเป้า
ภัยพิบัติทางไซเบอร์ที่คนไทยควรรู้และเตรียมรับมือ เมื่อโจรคอมพิวเตอร์ยุคใหม่ไม่ต้องถือปืน แต่ปล้นเงินจากประชาชนได้ โดย ชมรมเสมาพัฒนาชีวิต มูลนิธิส่งเสริมการลูกเสือแห่งประเทศไทย
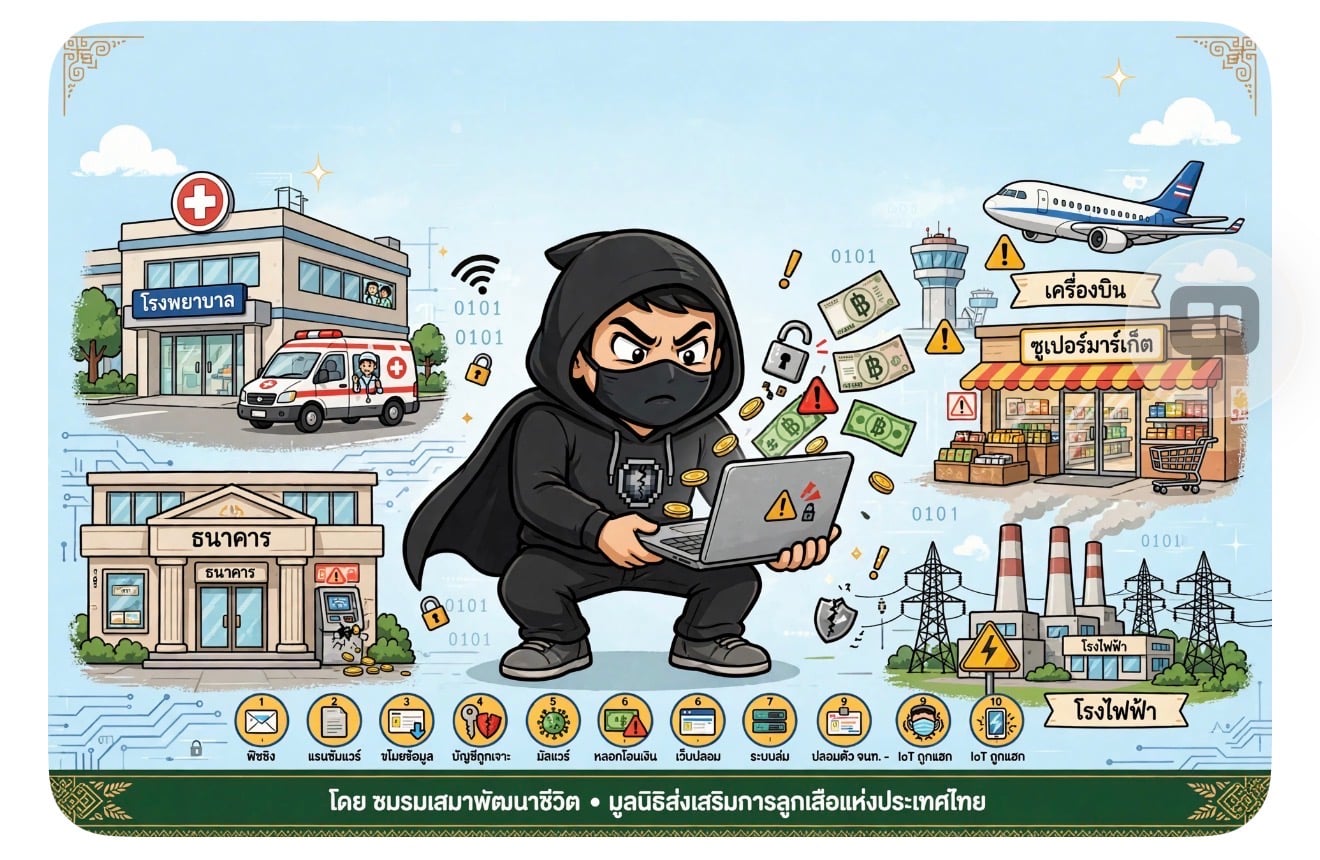
โลกปัจจุบันก้าวเข้าสู่ยุคที่ภัยคุกคามและภัยพิบัติ อาจไม่ได้มาจากธรรมชาติ อาวุธปืน รถถัง หรือขีปนาวุธ แต่อาจมาจากโจรคอมพิวเตอร์ที่โจมตีระบบคอมพิวเตอร์จากระยะไกล โจรสมัยใหม่นั้น ไม่จำเป็นต้องถือปืนเข้าไปปล้นธนาคาร เพราะอาจใช้คอมพิวเตอร์เจาะระบบแล้วเรียกค่าไถ่ ทหารไม่จำเป็นต้องยิงปืนใหญ่ทำลายโรงไฟฟ้า เพราะการใช้ไวรัสตอมพิวเตอร์โจมตีระบบควบคุมอาจทำให้ไฟฟ้าดับทั้งเมือง หรือเครื่องบินขึ้นไม่ได้โดยไม่ต้องส่งทหารบุกเข้าไปในสมรภูมิ
การโจมตีทางไซเบอร์ในปัจจุบันอาจทำให้โรงพยาบาล ธนาคาร โรงงานและกองทัพ ไม่สามารถใช้ระบบคอมพิวเตอร์ทำงาน ข้อมูลลับที่สำคัญรั่วไหล ระบบน้ำประปามีสารพิษ ตู้เอทีเอ็มหยุดจ่ายเงิน ห้องเย็นหยุดทำงาน หรือระบบนำทางของเครื่องบินได้รับสัญญาณรบกวน เหตุการณ์เหล่านี้หลายกรณีเคยเกิดขึ้นจริงแล้วในประเทศต่าง ๆ ทั่วโลก
บทความนี้ได้รวบรวมตัวอย่าง 10 เหตุการณ์สำคัญที่เคยเกิดขึ้น เพื่อให้คนไทยเข้าใจภัยคุกคามรูปแบบใหม่ และเตรียมตัวรับมือก่อนที่จะเกิดเหตุภัยพิบัติใหญ่ทางไซเบอร์ขึ้นในประเทศไทย
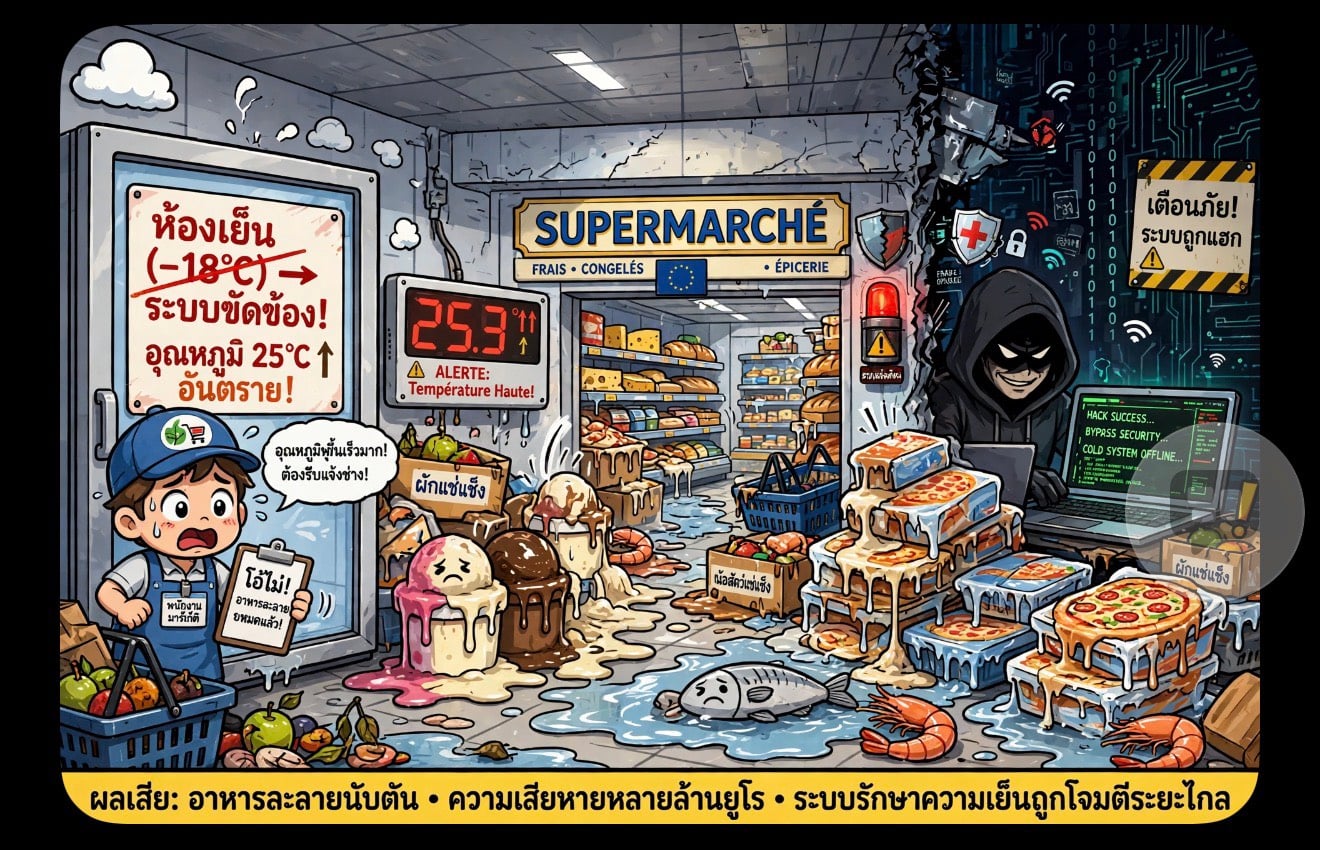
- โจร“โจมตีระบบห้องเย็นซูเปอร์มาร์เก็ต และคลังเลือด ” ในยุโรป ทำให้อาหารและยาเสียหายจำนวนมาก
ชื่อเหตุการณ์: European Supermarket Refrigeration Cyberattacks
กลุ่มผู้โจมตี: ไม่ทราบ
ช่วงเวลา: 11–12 ตุลาคม และต้นเดือนพฤศจิกายน 2569
พื้นที่เกิดเหตุ: ฝรั่งเศส เบลเยียม ลักเซมเบิร์ก สวีเดน ไอร์แลนด์ และประเทศอื่น ๆ ในยุโรป
สรุปเหตุการณ์: เป็นกรณีตัวอย่างที่น่าตกใจของภัยไซเบอร์ยุคใหม่ เพราะโจรไม่ได้ขโมยเงินหรือข้อมูล แต่เข้าไปแทรกแซงระบบควบคุมความเย็นของซูเปอร์มาร์เก็ต ในคืนวันที่ 11–12 ตุลาคม 2569 ระบบควบคุมห้องเย็นของร้านค้าซูเปอร์มาร์เก็ตในฝรั่งเศสกว่า 700 แห่งถูกโจมตีโดยโจรคอมพิวเตอร์ ทำให้อุณหภูมิในห้องเย็นสูงขึ้นจนอาหารสดและอาหารแช่แข็งจำนวนมากเสียหาย ต่อมามีรายงานเหตุการณ์คล้ายกันในหลายประเทศยุโรป เช่น เบลเยียม สวีเดน ลักเซมเบิร์ก และไอร์แลนด์
บทเรียนสำหรับประเทศไทย: ระบบควบคุมอุณหภูมิห้องเย็นอัตโนมัติแบบรวมศูนย์ด้วยคอมพิวเตอร์ในซูเปอร์มาร์เก็ต คลังอาหาร ห้องเก็บยา วัคซีน ในโรงพยาบาลและธนาคารเลือด เป็นระบบที่ต้องได้รับการป้องกันอย่างเข้มงวด เพราะหากอุณหภูมิผิดปกติ อาจเกิดความเสียหายมากมาย
- “อยากจะร้องไห้” หรือ วอนนาคราย (WannaCry) เป็นโปรแกรมโจรเรียกค่าไถ่ ทำให้คอมพิวเตอร์ทั่วโลกหยุดชะงัก
ชื่อเหตุการณ์: WannaCry Ransomware Attack
ประเภท: มัลแวร์เรียกค่าไถ่
ปีเกิดเหตุ: พ.ศ. 2560
พื้นที่เกิดเหตุ: มากกว่า 150 ประเทศ
สรุปเหตุการณ์: วันที่ 12 พฤษภาคม 2560 ทั่วโลกเผชิญกับการโจมตีทางไซเบอร์ครั้งใหญ่ชื่อ วอนนาคราย (WannaCry) ซึ่งแปลว่า “อยากจะร้องไห้” โปรแกรมโจรชนิดนี้แพร่กระจายไปยังคอมพิวเตอร์ที่มีช่องโหว่ ทำให้ไฟล์และข้อมูลในเครื่องถูกเข้ารหัสใส่กุญแจ ผู้ใช้งานไม่สามารถเปิดข้อมูลได้ จนกว่าจะจ่ายเงินค่าไถ่ มีคอมพิวเตอร์ทั่วโลกได้รับผลกระทบประมาณ 200,000 เครื่อง ใน 156 ประเทศ หนึ่งในผู้ได้รับผลกระทบสำคัญคือระบบบริการสุขภาพแห่งชาติของอังกฤษ โรงพยาบาลหลายแห่งต้องยกเลิกการนัดหมาย เลื่อนการรักษา และกลับไปใช้ระบบเอกสารแทนคอมพิวเตอร์
บทเรียนสำหรับประเทศไทย: โรงพยาบาล โรงเรียน ธนาคาร กองทัพ และหน่วยงานราชการต้องปรับปรุงระบบคอมพิวเตอร์อย่างสม่ำเสมอ และเตรียมระบบทำงานสำรองในกรณีที่คอมพิวเตอร์ใช้งานไม่ได้
- โจรล็อกบิต (LockBit) โจมตีศูนย์ข้อมูลของสายการบินบางกอกแอร์เวย์ส
ชื่อเหตุการณ์: Cybersecurity Incident
กลุ่มที่อ้างความรับผิดชอบ: LockBit
ปีเกิดเหตุ: พ.ศ. 2564
ประเทศที่ได้รับผลกระทบ: ประเทศไทย
สรุปเหตุการณ์: วันที่ 23 สิงหาคม 2564 บริษัทบางกอกแอร์เวย์สตรวจพบว่าระบบสารสนเทศของบริษัทถูกเข้าถึงโดยไม่ได้รับอนุญาต
บทเรียนสำหรับประเทศไทย: ข้อมูลส่วนบุคคลที่รั่วไหลอาจถูกนำไปใช้หลอกลวงหรือสวมรอยได้ในอนาคต ประชาชนจึงควรระวังโทรศัพท์และอีเมลที่อ้างว่ามาจากสายการบิน ธนาคาร หรือหน่วยงานราชการ โดยเฉพาะการขอรหัสผ่านและข้อมูลบัตรเครดิต
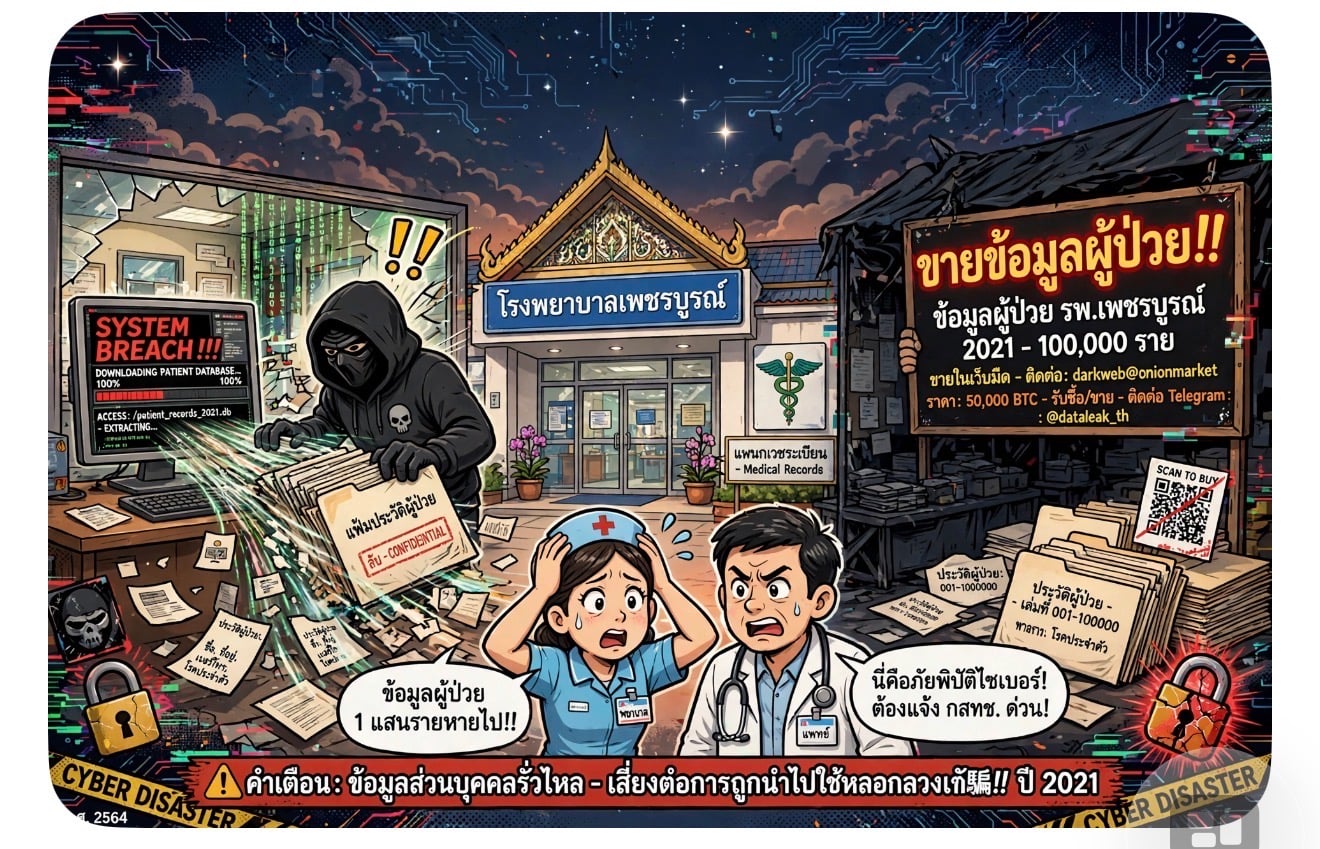
- ข้อมูลผู้ป่วยโรงพยาบาลเพชรบูรณ์ถูกขโมยแล้วนำไปประกาศขาย
ชื่อเหตุการณ์: Phetchabun Hospital Data Breach
ผู้โจมตี: ยังไม่สามารถยืนยันตัวตนได้
ปีเกิดเหตุ: พ.ศ. 2564
ประเทศ: ประเทศไทย
สรุปเหตุการณ์: เดือนกันยายน 2564 เกิดเหตุข้อมูลผู้ป่วยของโรงพยาบาลเพชรบูรณ์ถูกนำไปประกาศขายผ่านเว็บไซต์ออนไลน์ กระทรวงสาธารณสุขชี้แจงว่าข้อมูลที่ถูกนำออกไปมีประมาณ 10,095 ราย
บทเรียนสำหรับประเทศไทย: โรงพยาบาลทุกแห่งต้องมีระบบควบคุมการเข้าถึงข้อมูล แยกสิทธิของเจ้าหน้าที่ตามหน้าที่ และสำรองข้อมูลอย่างปลอดภัย ข้อมูลสุขภาพเป็นข้อมูลส่วนบุคคลที่มีความละเอียดอ่อน การรั่วไหลอาจทำให้ผู้ป่วยถูกหลอกลวงหรือได้รับความเสียหายในระยะยาว
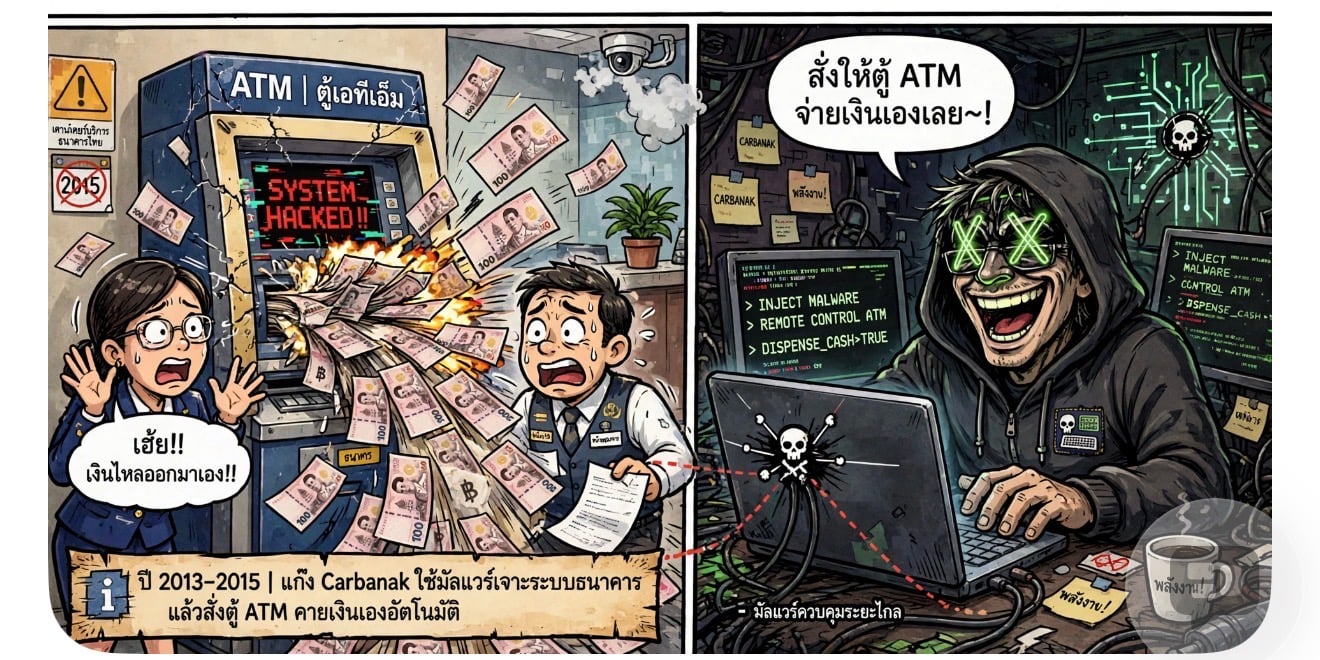
5.โจรคาร์บานัค (Carbanak) สั่งให้ตู้เอทีเอ็มจ่ายเงินเอง
ชื่อเหตุการณ์: Carbanak Cyber Bank Robbery
กลุ่มผู้โจมตี: Carbanak
ช่วงเวลา: พ.ศ. 2556-2558
พื้นที่เกิดเหตุ: ประมาณ 30 ประเทศ
สรุปเหตุการณ์: นี่เป็นหนึ่งในคดีปล้นธนาคารทางไซเบอร์ที่ร้ายแรงที่สุดครั้งหนึ่ง กลุ่ม คาบานัค ใช้วิธีส่งอีเมลหลอกลวงพนักงานธนาคารเพื่อให้เปิดไฟล์ที่มีโปรแกรมโจร(มัลแวร์)แฝงอยู่ เมื่อสามารถเข้าถึงเครือข่ายภายในได้แล้ว กลุ่มผู้โจมตีจะเฝ้าสังเกตการทำงานของพนักงานและเรียนรู้ขั้นตอนการทำธุรกรรม จากนั้นจึงใช้วิธีขโมยเงินหลายรูปแบบ เช่น สั่งให้ตู้เอทีเอ็มจ่ายเงินออกมาตามเวลาที่กำหนด, โอนเงินออกจากธนาคารไปยังบัญชีที่เตรียมไว้, และแก้ไขยอดเงินในฐานข้อมูลเพื่อให้สามารถถอนเงินส่วนเกินออกไปได้ มีสถาบันการเงินประมาณ 100 แห่งใน 30 ประเทศตกเป็นเป้าหมาย และมีการประเมินความเสียหายสูงถึงประมาณ 1,000 ล้านดอลลาร์สหรัฐ
บทเรียนสำหรับประเทศไทย: ระบบธนาคารต้องมีการตรวจสอบธุรกรรมหลายชั้น มีระบบแจ้งเตือนเมื่อเกิดความผิดปกติ และควบคุมการเข้าถึงระบบที่สามารถสั่งจ่ายเงินได้อย่างเข้มงวด
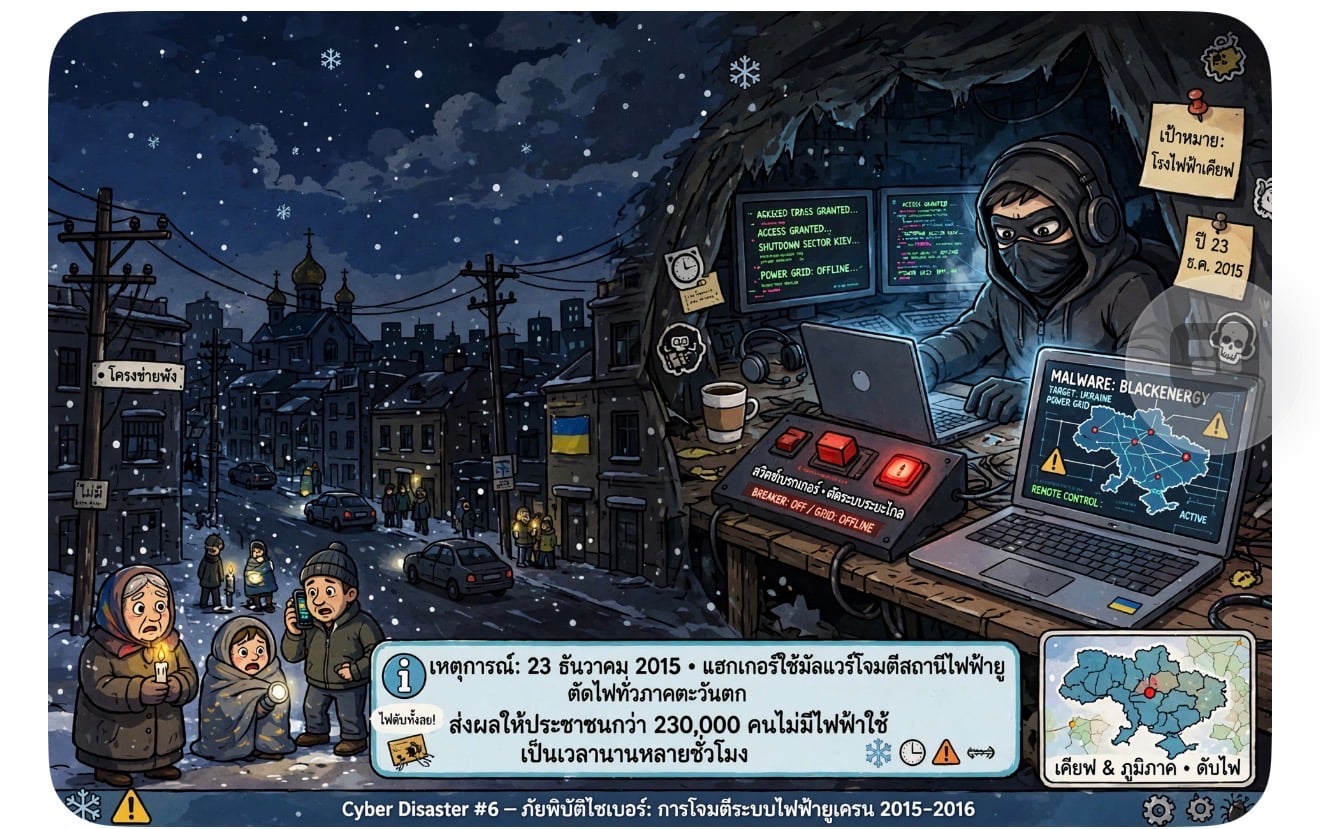
- โจรคอมพิวเตอร์โจมตีระบบไฟฟ้ายูเครน ทำให้ประชาชนหลายแสนคนไม่มีไฟฟ้าใช้
ชื่อเหตุการณ์: Ukraine Power Grid Cyberattacks
กลุ่มที่ถูกกล่าวหาว่าเกี่ยวข้อง: Sandworm / หน่วยปฏิบัติการไซเบอร์ที่เชื่อมโยงกับ รัสเซีย
ปีเกิดเหตุ: พ.ศ.2558-2559
สรุปเหตุการณ์: วันที่ 23 ธันวาคม 2558 ระบบไฟฟ้าของยูเครนถูกโจมตีทางไซเบอร์ ทำให้ประชาชนประมาณ 230,000 คนไม่มีไฟฟ้าใช้เป็นเวลาประมาณ 1–6 ชั่วโมง การโจมตีเกิดขึ้นกับบริษัทจำหน่ายไฟฟ้าหลายแห่ง โดยผู้โจมตีสามารถเข้าถึงระบบควบคุมและสั่งให้เบรกเกอร์ในสถานีไฟฟ้าย่อยทำงานผิดปกติ ต่อมาในวันที่ 17 ธันวาคม 2559 เกิดการโจมตีระบบไฟฟ้าอีกครั้งด้วยมัลแวร์ที่เรียกว่า Industroyer ส่งผลให้พื้นที่ประมาณหนึ่งในห้าของกรุงเคียฟไม่มีไฟฟ้าใช้เป็นเวลาประมาณหนึ่งชั่วโมง
บทเรียนสำหรับประเทศไทย: โรงไฟฟ้า สถานีไฟฟ้า และระบบจำหน่ายไฟฟ้าต้องมีระบบรักษาความปลอดภัยทางไซเบอร์ที่แยกจากเครือข่ายคอมพิวเตอร์ทั่วไป พร้อมระบบควบคุมสำรองและแผนปฏิบัติงานด้วยมือเมื่อระบบอัตโนมัติขัดข้อง
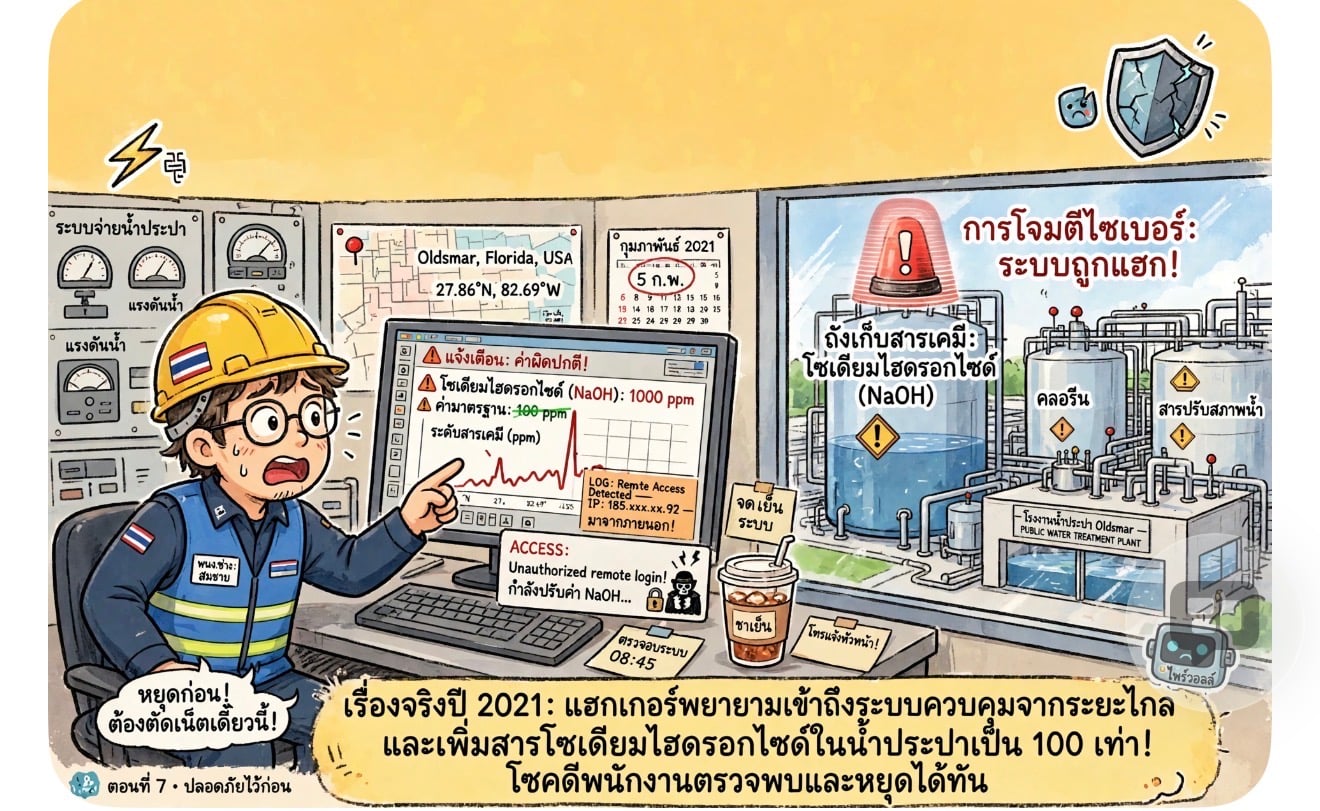
- โจรคอมพิวเตอร์พยายามเปลี่ยนสารเคมีในโรงงานน้ำประปา ที่สหรัฐอเมริกา
ชื่อเหตุการณ์: Oldsmar Water Treatment Cyberattack
ผู้โจมตี: ไม่ทราบตัวตน
ปีเกิดเหตุ: พ.ศ. 2564
ประเทศ: สหรัฐอเมริกา
สรุปเหตุการณ์: วันที่ 5 กุมภาพันธ์ 2564 มีผู้ไม่ทราบตัวตนเข้าถึงระบบคอมพิวเตอร์ของโรงงานผลิตน้ำประปาในเมือง โอลสมาร รัฐฟลอริดา ผู้โจมตีเข้าถึงระบบควบคุมจากระยะไกลและพยายามเปลี่ยนปริมาณสารโซเดียมไฮดรอกไซด์ (Sodium Hydroxide) ซึ่งใช้ในกระบวนการปรับคุณภาพน้ำ ค่าที่แสดงในระบบถูกเปลี่ยนจากประมาณ 100 ส่วนในล้านส่วน เป็น 11,100 ส่วนในล้านส่วน โชคดีที่พนักงานผู้ควบคุมระบบสังเกตเห็นความผิดปกติและแก้ไขทันที ก่อนที่น้ำดังกล่าวจะเข้าสู่ระบบจ่ายน้ำประชาชน เหตุการณ์นี้ทำให้หน่วยงานความมั่นคงทางไซเบอร์ของสหรัฐฯ ต้องออกคำเตือนเกี่ยวกับความเสี่ยงของระบบควบคุมน้ำประปา
บทเรียนสำหรับประเทศไทย: ระบบน้ำประปาต้องมีการตรวจสอบคุณภาพน้ำทั้งทางคอมพิวเตอร์และทางกายภาพ มีระบบเตือนภัยอิสระ และไม่ควรเปิดให้บุคคลภายนอกเข้าควบคุมระบบจากอินเทอร์เน็ตโดยไม่มีมาตรการป้องกันที่เหมาะสม
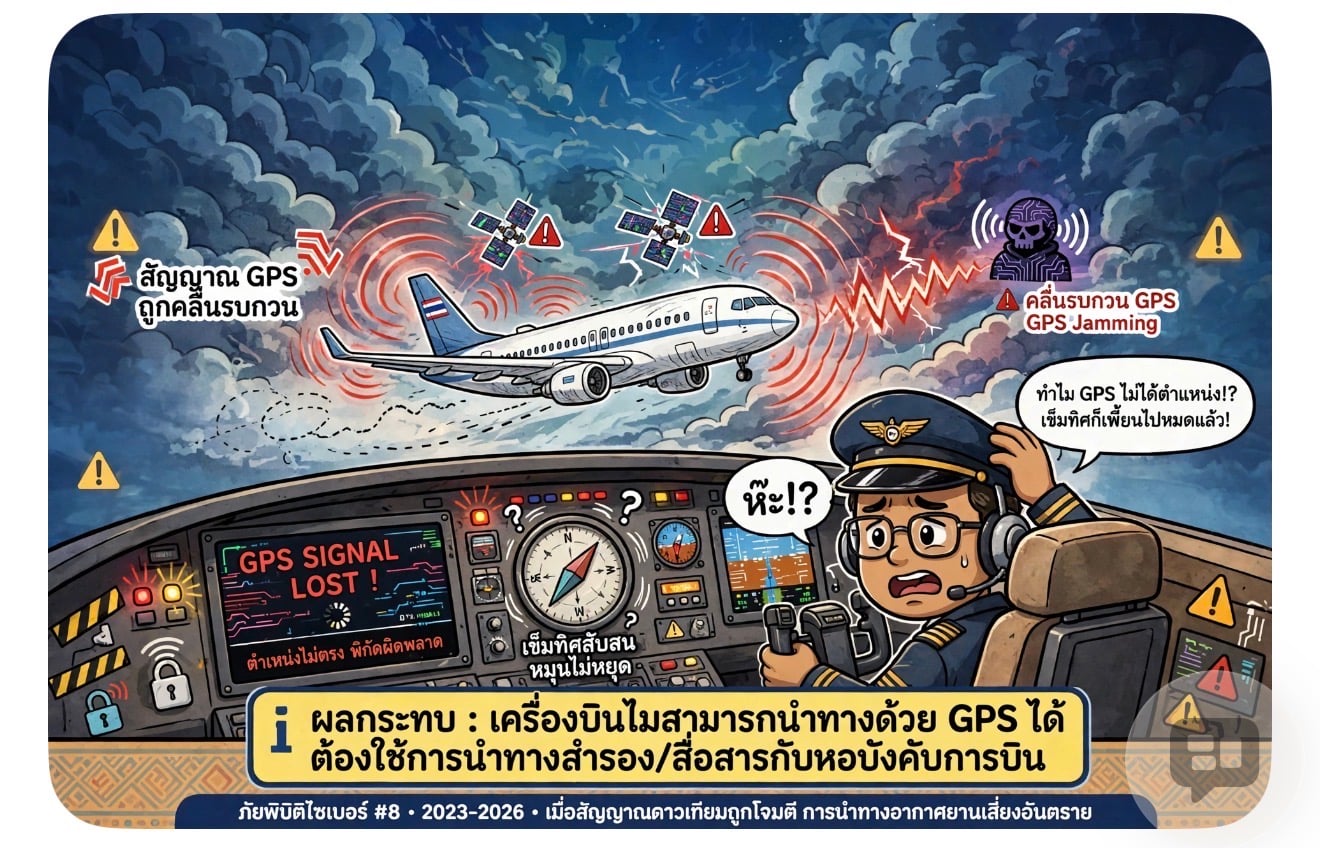
- โจรคอมพิวเตอร์รบกวนสัญญาณจีพีเอส ทำให้การนำทางเครื่องบินมีปัญหา
ชื่อเหตุการณ์: GPS Jamming and Spoofing
ผู้เกี่ยวข้อง: กลุ่มผู้ปฏิบัติการสงครามอิเล็กทรอนิกส์ที่ยังไม่สามารถระบุได้
ช่วงเวลา: พ.ศ.2566-2569
พื้นที่: ทะเลบอลติก ทะเลดำ และตะวันออกกลาง
สรุปเหตุการณ์: เครื่องบินสมัยใหม่ใช้ระบบดาวเทียม GNSS และ GPS เพื่อช่วยในการนำทางและระบุตำแหน่ง แต่ในช่วงหลายปีที่ผ่านมา มีรายงานการรบกวนสัญญาณดาวเทียมเพิ่มขึ้นอย่างมาก โดยเฉพาะบริเวณใกล้พื้นที่ขัดแย้งทางทหาร การรบกวนมี 2 ลักษณะสำคัญ คือ
Jamming (การส่งสัญญาณรบกวนจนเครื่องรับไม่สามารถรับสัญญาณดาวเทียมได้ตามปกติ) และ Spoofing (การส่งสัญญาณปลอมที่ทำให้เครื่องรับเข้าใจว่าตำแหน่งของตนอยู่คนละจุดกับความเป็นจริง) อย่างไรก็ตาม เครื่องบินมีระบบนำทางสำรองและมีขั้นตอนปฏิบัติสำหรับนักบินเมื่อระบบนำทางผิดปกติ
บทเรียนสำหรับประเทศไทย: หน่วยงานการบินต้องติดตามความผิดปกติของสัญญาณดาวเทียมอย่างใกล้ชิด และต้องมีระบบนำทางสำรองที่ไม่พึ่งพา GPS เพียงอย่างเดียว
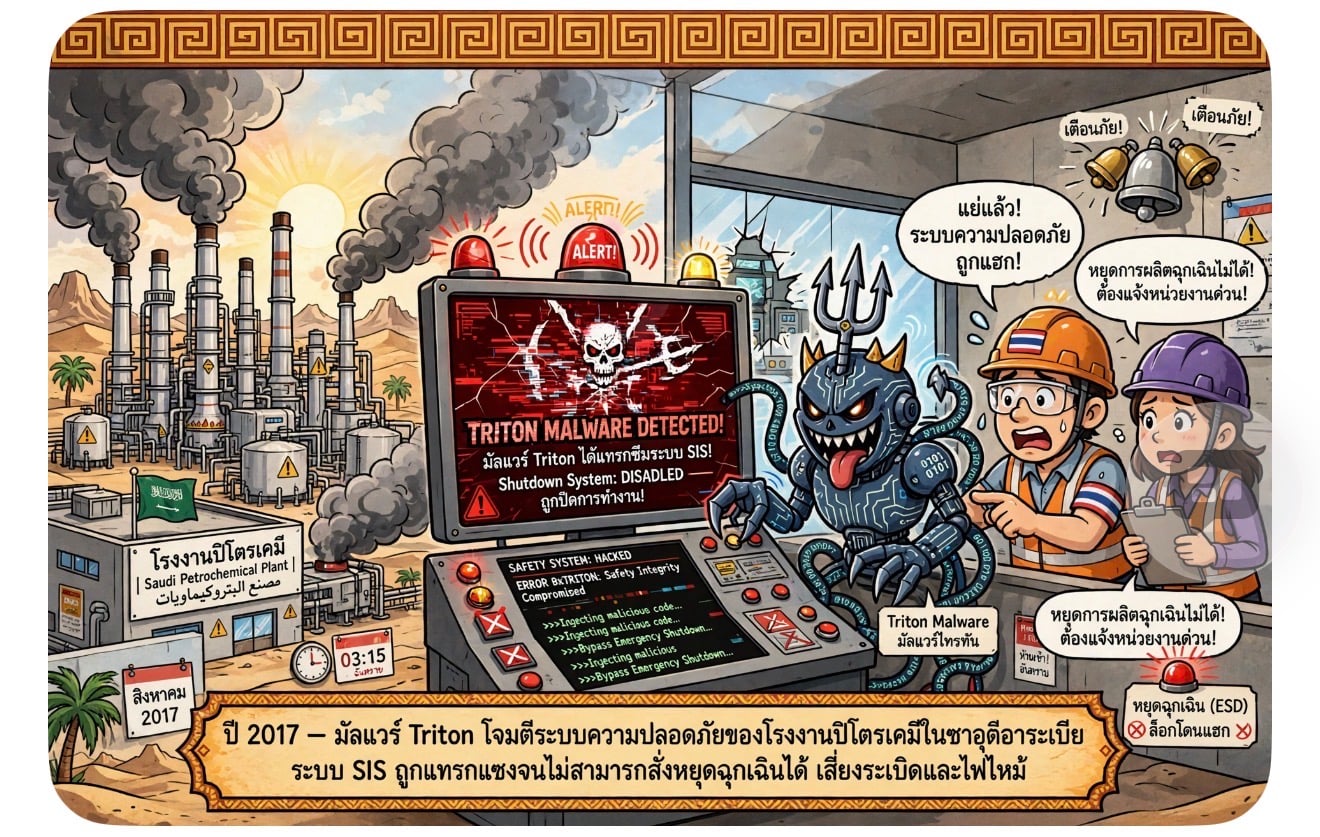
- โจรไทรทัน (Triton) โจมตีระบบความปลอดภัยของโรงงานปิโตรเคมี
ชื่อเหตุการณ์: Triton / Trisis / HatMan Malware
กลุ่มที่ถูกกล่าวหาว่าเกี่ยวข้อง: Xenotime
ปีเกิดเหตุ: พ.ศ. 2560
ประเทศที่เกิดเหตุ: ซาอุดีอาระเบีย
สรุปเหตุการณ์: ในเดือนสิงหาคม 2560 เกิดเหตุการณ์โจมตีทางไซเบอร์ในโรงงานปิโตรเคมีประเทศซาอุดีอาระเบีย โดยมุ่งเป้าไปที่ระบบความปลอดภัยของโรงงาน (Safety Instrumented System) เพื่อพยายามสร้างความเสียหายทางกายภาพ แต่ระบบรักษาความปลอดภัยตรวจพบความผิดปกติและสั่งหยุดกระบวนการผลิตเมื่อเกิดเหตุที่อาจเป็นอันตราย ทำให้สามารถป้องกันผลกระทบร้ายแรงได้
บทเรียนสำหรับประเทศไทย: โรงงานปิโตรเคมี โรงกลั่นน้ำมัน โรงไฟฟ้า และโรงงานอุตสาหกรรมที่ใช้ระบบควบคุมอัตโนมัติต้องให้ความสำคัญกับความปลอดภัยของระบบควบคุมและระบบหยุดฉุกเฉิน รวมถึงการตรวจสอบอุปกรณ์จากผู้ผลิตอย่างสม่ำเสมอ
- โจรลาซารัส (Lazarus Group) ปล้นเงินธนาคารกลางบังกลาเทศผ่านระบบ SWIFT
ชื่อเหตุการณ์: Bangladesh Bank Cyber Heist
กลุ่มที่ถูกกล่าวหาว่าเกี่ยวข้อง: Lazarus Group / กลุ่มอาชญากรรมไซเบอร์ที่รัฐบาลสหรัฐฯ เชื่อมโยงกับเกาหลีเหนือ
หัวข้อย่อย ปีเกิดเหตุ: พ.ศ. 2559
ประเทศ: บังกลาเทศ ฟิลิปปินส์ และศรีลังกา
สรุปเหตุการณ์: วันที่ 4 กุมภาพันธ์ 2559 ธนาคารกลางบังกลาเทศถูกโจมตีทางไซเบอร์อย่างรุนแรง ผู้โจมตีเข้าถึงระบบคอมพิวเตอร์ของธนาคาร และใช้ระบบส่งข้อความทางการเงิน SWIFT ส่งคำสั่งโอนเงินปลอมไปยังธนาคารกลางสหรัฐฯ ในนิวยอร์ก มีคำสั่งโอนเงินรวม 35 รายการ คิดเป็นมูลค่าเกือบ 1,000 ล้านดอลลาร์สหรัฐ แต่คำสั่งส่วนใหญ่ถูกสกัดไว้ได้
อาทร จันทวิมล
ข่าวที่เกี่ยวข้อง