ซูเปอร์โพล เปิดผลสำรวจคนไทย 85% ผวาข้อมูลการเงินรั่วไหล-ถูกมิจฉาชีพออนไลน์คุกคาม จี้ระบบช่วยเหลือ-เยียวยาชัดเจน
เมื่อวันที่ 1 พ.ย.2569 ผศ.ดร.นพดล กรรณิกา ผู้ก่อตั้งซูเปอร์โพลเปิดเผยผลสำรวจเรื่อง “ความไม่ปลอดภัยทางไซเบอร์กับความเชื่อมั่นต่อบริการทางการเงิน” ศึกษาประชาชนทุกสาขาอาชีพทั่วประเทศ จำนวน 1,248 ตัวอย่าง ระหว่างวันที่ 30 – 31 ตุลาคม พ.ศ.2569 ด้วยวิธีการเก็บข้อมูลแบบผสมผสานทั้งการตอบเองทางออนไลน์และการสัมภาษณ์เพื่อศึกษาความกังวลต่อการเจาะระบบ การเข้าถึงบัญชีโดยไม่ได้รับอนุญาต การรั่วไหลของข้อมูล และความต้องการต่อการคุ้มครองผู้ใช้บริการทางการเงิน
การสำรวจครอบคลุมทั้งบริการธนาคารออนไลน์และแพลตฟอร์มสินทรัพย์ดิจิทัล โดยพิจารณาความเสี่ยงโดยรวมในระบบของผู้ให้บริการ ความเสี่ยงจากบัญชีผู้ใช้ และการหลอกให้ประชาชนเปิดเผยข้อมูลหรือโอนเงิน เพื่อให้ข้อค้นพบสะท้อนปัญหาแต่ละประเภทอย่างชัดเจน
ผลสำรวจพบว่า ร้อยละ 69.7 กังวลต่อการถูกเข้าถึงบัญชีหรือทำธุรกรรมโดยไม่ได้รับอนุญาต ร้อยละ 85.2 กังวลต่อข้อมูลส่วนบุคคลและข้อมูลทางการเงินรั่วไหล และร้อยละ 73.8 กังวลว่าจะไม่ได้รับความช่วยเหลืออย่างทันท่วงทีเมื่อเกิดเหตุ
เมื่อถามถึงประสบการณ์ในช่วง 6 เดือนที่ผ่านมา พบว่า ร้อยละ 85.1 เคยประสบเหตุถูกคุกคามจากมิจฉาชีพทางออนไลน์ เช่น ส่งข้อความมาล่อลวง ทั้งข้อความทาง SMS ข้อความผ่านไลน์ และโทรศัพท์มาหลอก เป็นต้น แต่ร้อยละ 18.9 เคยสูญเสียเงินหรือทรัพย์สินจากการถูกหลอกลวง
สำหรับสิ่งที่ประชาชนต้องการจากผู้ให้บริการ พบว่า ร้อยละ 87.4 ต้องการระบบตรวจจับและยับยั้งธุรกรรมผิดปกติ ร้อยละ 91.9 ต้องการช่องทางช่วยเหลือฉุกเฉินที่ติดต่อได้ตลอดเวลา และร้อยละ 90.3 ต้องการให้ผู้ให้บริการแจ้งเตือนผู้ใช้บริการอย่างรวดเร็วเมื่อเกิดเหตุ พร้อมอธิบายว่าข้อมูลหรือทรัพย์สินใดอาจได้รับผลกระทบ และผู้ใช้บริการต้องดำเนินการอย่างไร
นอกจากนี้ ร้อยละ 95.3 ต้องการกระบวนการตรวจสอบความเสียหายและพิจารณาเยียวยาที่ชัดเจน เป็นธรรม และติดตามความคืบหน้าได้ ขณะที่ร้อยละ 83.4 ต้องการให้มีการประเมินความปลอดภัยโดยผู้ตรวจสอบอิสระ และเปิดเผยผลในระดับที่ประชาชนเข้าใจได้โดยไม่กระทบความมั่นคงของระบบ
เมื่อถามถึงปัจจัยที่ช่วยสร้างความเชื่อมั่นในการใช้บริการ พบว่า ร้อยละ 86.1 ให้ความสำคัญกับความสามารถป้องกันและระงับเหตุ ร้อยละ 82.4 ให้ความสำคัญกับการสื่อสารอย่างตรงไปตรงมา และร้อยละ 80.9 ให้ความสำคัญกับการดูแลผู้เสียหายอย่างเป็นธรรม ทั้งนี้ การเรียงลำดับความสำคัญต้องยึดผลสำรวจจริง
ซูเปอร์โพลเสนอให้หน่วยงานกำกับดูแล ธนาคาร และผู้ให้บริการสินทรัพย์ดิจิทัล นำข้อค้นพบไปพัฒนาการคุ้มครองประชาชนให้ครอบคลุมตั้งแต่การป้องกัน การตรวจจับ การระงับเหตุ การแจ้งเตือน ไปจนถึงการฟื้นฟูและเยียวยา โดยกำหนดผู้รับผิดชอบและระยะเวลาดำเนินการที่ประชาชนติดตามได้
ควรส่งเสริมความรู้ที่ประชาชนนำไปใช้ได้จริง เช่น การตรวจสอบช่องทางติดต่อก่อนให้ข้อมูล การไม่เปิดเผยรหัสผ่านและรหัสยืนยัน การเปิดใช้การยืนยันตัวตนที่เหมาะสม และการรู้ช่องทางแจ้งเหตุของผู้ให้บริการ ควบคู่กับการพัฒนาระบบที่ช่วยลดความผิดพลาดของผู้ใช้
“ความปลอดภัยทางไซเบอร์ต้องวัดได้ทั้งก่อนเกิดเหตุและหลังเกิดความเสียหาย ประชาชนควรรู้ว่าใครกำลังปกป้องเงินและข้อมูลของตน และเมื่อเกิดปัญหาจะได้รับความช่วยเหลืออย่างไร” ผู้ก่อตั้งซูเปอร์โพล กล่าว
ผู้ก่อตั้ง ซูเปอร์โพล กล่าวต่อว่าที่น่าพิจารณาคือ เหตุความไม่ปลอดภัยทางไซเบอร์ระดับโลกที่เพิ่งเกิดเมื่อไม่กี่วันที่ผ่านมานี้ ถือเป็นบทเรียนครั้งใหญ่ของความปลอดภัยทางไซเบอร์ เมื่อ Binance ถูกแฮ็กกว่า 2.12 แสนล้านบาท (ตัวเลขประมาณการตามอัตราแลกเปลี่ยน ณ วันที่ 31 ตุลาคม) นี่คือบทเรียนธุรกิจไทยที่ต้องอาศัยหลักมาตรฐานสากลคือหยุดความเสียหายให้ทัน ฟื้นฟูให้เร็ว และปลอดภัยกว่าเดิม
กณีศึกษา Binance ที่เปิดเผยว่าเหตุโจมตี Hot Wallet หรือกระเป๋าสินทรัพย์ดิจิทัลที่เชื่อมต่อระบบออนไลน์ เมื่อวันที่ 29 ตุลาคม 2569 ตามเวลา UTC ทำให้สูญเสียสินทรัพย์ประมาณ 212,316 ล้านบาท หรือกว่า 2.12 แสนล้านบาท บริษัทระบุว่าอายัดสินทรัพย์ได้ประมาณ 101,103 ล้านบาท และจัดสรรเงินบริษัทมากกว่า 213,664 ล้านบาท เพื่อรองรับความเสียหาย โดยมีสินทรัพย์ชนิดที่ได้รับผลกระทบอยู่แล้วประมาณ 168,505 ล้านบาท และกำลังจัดหาส่วนที่เหลือ ทั้งหมดนี้เป็นข้อมูลตามประกาศของบริษัท ซึ่งยังต้องติดตามผลการดำเนินงานต่อไป
ตัวเลขดังกล่าวต้องอ่านอย่างระมัดระวัง ยอดถูกขโมย ยอดอายัด และเงินที่เตรียมชดเชยเป็นคนละรายการ ห้ามนำมาบวกเป็นความเสียหายรวม ขณะที่ Elliptic ประเมินสินทรัพย์ที่ถูกขโมยจากข้อมูลบล็อกเชนไว้ประมาณ 216,697 ล้านบาท หรือกว่า 2.16 แสนล้านบาท ซึ่งยังไม่ถือว่าตัวเลขใดเป็นความเสียหายสุทธิสุดท้ายหลังการกู้คืน รวมถึงต้นทุนหยุดบริการ สอบสวน และฟื้นฟูทั้งหมด
จากพื้นฐานการศึกษาที่จอร์จทาวน์ วอชิงตัน ดีซี ตนมองเหตุการณ์นี้ผ่านความสัมพันธ์ระหว่าง เทคโนโลยี อำนาจตัดสินใจ และความเสี่ยงทางธุรกิจ ส่วนมุมมองด้านวิทยาศาสตร์ข้อมูลและระเบียบวิธีจากมหาวิทยาลัยมิชิแกน ทำให้ต้องตรวจต่อว่า ข้อสรุปแต่ละเรื่องมีหลักฐานรองรับเพียงใด และมาตรการแก้ไขให้ผลดีขึ้นจริงหรือเพียงทำให้รู้สึกมั่นใจขึ้น
ประเด็นสำคัญคือ Binance ระบุว่าการสอบสวนเริ่มจากเครื่องคอมพิวเตอร์ที่อาจถูกบุกรุก ก่อนพบจุดบุกรุกเพิ่มเติม และยังไม่พบหลักฐานว่ากุญแจส่วนตัวของกระเป๋ารั่วไหล ดังนั้น การอธิบายเหตุทั้งหมดว่าเกิดจากคอมพิวเตอร์เครื่องเดียวจึงเร็วเกินไป
ข้อวิเคราะห์ที่ธุรกิจนำไปใช้ได้ทันทีคือ ต้องป้องกันทั้งกุญแจและระบบที่มีอำนาจสั่งใช้กุญแจ เพราะแม้เก็บกุญแจอย่างแข็งแรง แต่ถ้าผู้โจมตีควบคุมกระบวนการสร้างหรือตรวจคำสั่งได้ ก็อาจทำให้ระบบอนุมัติธุรกรรมที่ไม่ควรเกิดขึ้น ตนเสนอให้ธุรกิจไทยเชื่อมกรอบสากลเข้าด้วยกันอย่างมีหน้าที่ชัดเจน ดังนี้
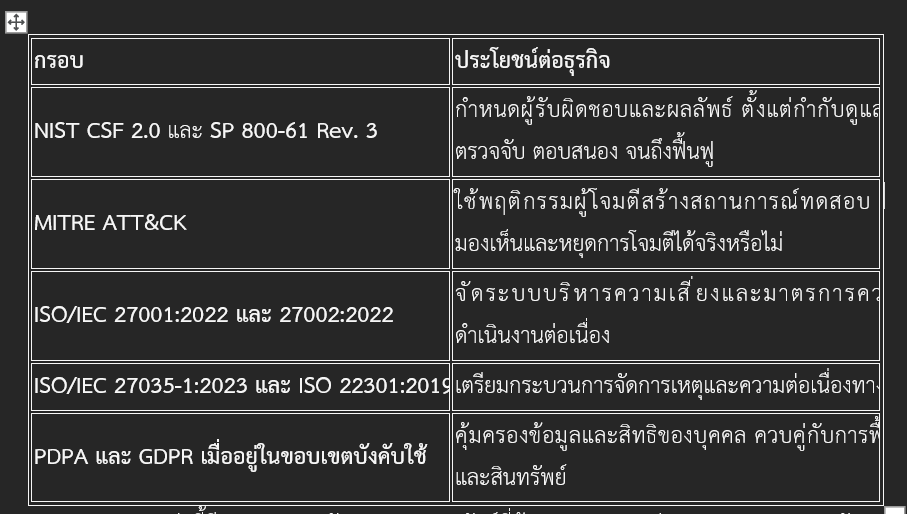
กรอบเหล่านี้มีบทบาทเสริมกัน NIST วางผลลัพธ์ที่ต้องการ MITRE ช่วยทดสอบพฤติกรรมภัยคุกคาม ส่วน ISO ทำให้การดำเนินงานมีระบบและปรับปรุงต่อเนื่อง การมีใบรับรองจึงควรตรวจทั้งขอบเขตและผลปฏิบัติจริง ไม่ใช้แทนหลักฐานว่าป้องกันเหตุได้ทุกกรณี
ตัวอย่างการใช้ MITRE ATT&CK คือทดสอบสถานการณ์ T1078: Valid Accounts เมื่อคนร้ายใช้บัญชีพนักงานจริง T1195.002: Compromise Software Supply Chain เมื่อซอฟต์แวร์จากผู้ให้บริการถูกแทรกแซง และ T1565: Data Manipulation เมื่อข้อมูลถูกดัดแปลงเพื่อเปลี่ยนผลลัพธ์ของงาน ทั้งสามเป็นแนวทางสร้างสมมติฐานและทดสอบ มิใช่การยืนยันว่า Binance ถูกโจมตีด้วยทุกเทคนิคดังกล่าว
ลองนึกถึงบริษัทที่กำหนดให้การโอนเงินต้องมีผู้อนุมัติสามคน แต่ทุกคนอ่านข้อมูลจากหน้าจอเดียวกัน หากหน้าจอนั้นถูกดัดแปลง ทั้งสามอาจอนุมัติรายการผิดพร้อมกันได้ การป้องกันจึงต้องเพิ่ม ช่องทางตรวจสอบรายละเอียดธุรกรรมที่เป็นอิสระ รวมทั้งผู้รับ จำนวนเงิน และผลของคำสั่งจริงก่อนลงนาม
ธุรกิจที่ดูแลสินทรัพย์หรือเชื่อมระบบสำคัญควรพิจารณามาตรการต่อไปนี้ตามความเสี่ยงของตน
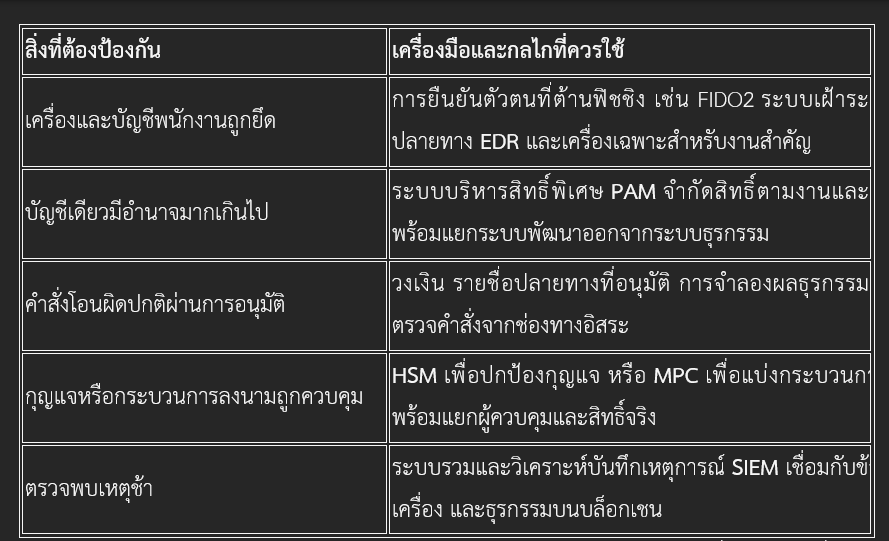
ข้อควรเข้าใจคือ HSM หรือ MPC ไม่สามารถชดเชยกระบวนการอนุมัติที่ยอมรับคำสั่งผิดได้ทั้งหมด เครื่องมือจึงต้องทำงานร่วมกับการแยกอำนาจ การตรวจสอบอิสระ และการซ้อมสถานการณ์ระหว่างทีมจำลองผู้โจมตีกับทีมป้องกัน หรือ Purple Team
สำหรับการฟื้นฟู กรณี Bybit เดือนกุมภาพันธ์ 2568 เป็นตัวอย่างใกล้เคียง Chainalysis อธิบายว่าผู้โจมตีเข้าถึงคอมพิวเตอร์นักพัฒนา Safe แล้วควบคุมส่วนติดต่อผู้ใช้ที่ใช้กับธุรกรรมของ Bybit สะท้อนว่าความเสี่ยงอาจมาจากผู้ให้บริการที่อยู่รอบระบบอนุมัติด้วย
Bybit รายงานว่าสามารถเติมสินทรัพย์สำรองกลับสู่สัดส่วน 1:1 สำหรับสินทรัพย์ในขอบเขตรายงานภายใน 72 ชั่วโมง พร้อมอ้างผลตรวจสอบจาก Hacken บทเรียนคือการเตรียมทรัพยากรและพันธมิตรช่วยเร่งการฟื้นความพร้อมทางการเงินได้ แต่ การเติมสินทรัพย์สำรองไม่เท่ากับกู้เงินที่ถูกขโมยคืนทั้งหมด และรายงานสินทรัพย์สำรองไม่ได้พิสูจน์ความปลอดภัยทุกด้าน ความหมายคือ บริษัทนำสินทรัพย์มาชดเชยส่วนที่หายไป กับการติดตามเอาสินทรัพย์ที่คนร้ายขโมยไปกลับคืนมา เป็นคนละเรื่องกัน
ตัวอย่างสมมติ
- แฮกเกอร์ขโมยสินทรัพย์ไป 100 ล้านบาท
- บริษัทนำเงินทุนหรือกองทุนสำรองของตนมาเติม 100 ล้านบาท เพื่อรองรับทรัพย์สินของลูกค้า
- แต่เจ้าหน้าที่ติดตามสินทรัพย์จากคนร้ายกลับมาได้เพียง 20 ล้านบาท
กรณีนี้ บริษัทเติมส่วนที่ขาดได้ครบแล้ว แต่ กู้คืนจากคนร้ายได้เพียง 20 ล้านบาท ยังมีอีก 80 ล้านบาทที่ไม่ได้คืน โดยบริษัทเป็นผู้รับภาระส่วนต่างนั้น ความมั่นคงของบริษัทยังไม่ได้กลับคืนมา ความเชื่อมั่นยังสั่นคลอน
ดังนั้น เมื่อถูกโจมตีแล้ว แนวทางที่เหมาะสมที่สุดคือ จำกัดความเสียหาย ฟื้นฟูอย่างปลอดภัย และเยียวยาโดยเร็ว พร้อมแก้สาเหตุไปด้วยกัน องค์กรจึงควรเตรียมกลไก 5 ประการก่อนเกิดเหตุ ได้แก่
- อำนาจตัดสินใจฉุกเฉิน ระบุผู้มีสิทธิ์หยุดธุรกรรม ตัดการเชื่อมต่อ ใช้เงินฉุกเฉิน และอนุมัติเปิดบริการ
- คู่มือและระบบตอบสนองที่ซ้อมแล้ว ใช้ระบบอัตโนมัติช่วยกักเครื่องหรือเพิกถอนเซสชันภายใต้เงื่อนไขที่ควบคุมได้
- ระบบฟื้นฟูที่สะอาดและแยกจากระบบเดิม พร้อมข้อมูลสำรองและการกระทบยอด ทั้งนี้ข้อมูลสำรองไม่สามารถย้อนธุรกรรมเพื่อคืนเหรียญที่ถูกขโมยได้เอง
- สภาพคล่องและหลักเกณฑ์เยียวยา มีทรัพยากรที่พร้อมใช้ แยกทรัพย์สินลูกค้า และเริ่มช่วยเหลือความเสียหายที่ตรวจสอบแล้วโดยไม่ต้องรอการติดตามเงินทั้งหมดสิ้นสุด
- เครือข่ายประสานงานและเกณฑ์เปิดบริการ ติดต่อผู้เกี่ยวข้องได้ทันที และทยอยเปิดบริการเมื่อผ่านการตรวจสอบ มิใช่เปิดเพียงเพราะครบเวลาที่ประกาศไว้
สำหรับประเทศไทย PDPA ต้องเป็นส่วนหนึ่งของแผนเดียวกัน เมื่อพบว่าข้อมูลส่วนบุคคลถูกละเมิด ผู้ควบคุมข้อมูลต้องประเมินความเสี่ยงและแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลโดยไม่ชักช้า ภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่จะสามารถกระทำได้ เว้นแต่ไม่มีความเสี่ยงต่อสิทธิและเสรีภาพ หากมีความเสี่ยงสูง ต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาโดยไม่ชักช้าด้วย เพราะแม้คืนสินทรัพย์แล้ว ลูกค้าอาจยังเสี่ยงถูกสวมรอยหรือหลอกลวงต่อเนื่อง ส่วน GDPR ต้องพิจารณาเพิ่มเติมเมื่อกิจกรรมเข้าเงื่อนไขบังคับใช้ ไม่ใช่ใช้กับทุกบริษัทไทยโดยอัตโนมัติ
สำหรับ Binance TH บริษัท กัลฟ์ ไบแนนซ์ จำกัด ชี้แจงเมื่อวันที่ 30 ตุลาคม 2569 ว่าดำเนินงานภายใต้นิติบุคคลและระบบจัดเก็บสินทรัพย์ดิจิทัลของตนเอง โดยแยก Cold Wallet จาก Binance อย่างเป็นอิสระ พร้อมยืนยันว่าสินทรัพย์ลูกค้ายังคงปลอดภัย ต่อมาบริษัทระบุว่าการตรวจสอบเบื้องต้นไม่พบความผิดปกติ และวันที่ 1 พฤศจิกายนประกาศว่าตรวจสอบระบบเสร็จแล้ว พร้อมเตรียมทยอยเปิดบริการถอนสินทรัพย์ดิจิทัล
อย่างไรก็ตาม การแยกนิติบุคคลและกระเป๋าสินทรัพย์ไม่ควรถูกตีความว่าระบบทุกส่วนแยกจากกันทั้งหมด สำหรับพันธมิตรที่ต้องประเมินความเสี่ยง จึงควรขอข้อมูลและหลักฐานเพิ่มเติมเกี่ยวกับขอบเขตสิทธิ์เข้าถึง อำนาจอนุมัติธุรกรรม การจัดการกุญแจเข้ารหัส และการพึ่งพาบริการร่วมกัน ทั้งนี้ ข้อเสนอให้ตรวจสอบเพิ่มเติมไม่ได้หมายความว่าพบการเจาะระบบหรือการสูญเสียสินทรัพย์ของ Binance TH แต่เป็นการประเมินความเสี่ยงตามหลักธรรมาภิบาลยุคดิจิทัล ที่ให้ความสำคัญกับความโปร่งใส ความรับผิดชอบ และหลักฐานที่ตรวจสอบได้ เพื่อสร้างความเชื่อมั่นและคุ้มครองประโยชน์ของผู้ใช้บริการ
ท้ายที่สุด ผู้บริหารต้องพิสูจน์ความก้าวหน้าด้วยข้อมูล ได้แก่ เวลาตรวจพบและจำกัดเหตุ เวลาฟื้นบริการ จำนวนลูกค้าที่ได้รับผลกระทบ และเวลาที่ใช้เยียวยา โดยระบุจุดเริ่มต้น วิธีวัด และแยกผลการซ้อมออกจากเหตุจริง ควรดูทั้งค่ากลางและกรณีล่าช้ามาก เพื่อไม่ให้ค่าเฉลี่ยบดบังผู้ที่รอความช่วยเหลือนานที่สุด
ตนเสนอให้บอร์ดธุรกิจไทยขอหลักฐานสามชุดทันที คือ แผนที่การพึ่งพาพันธมิตร ผลทดสอบการหยุดธุรกรรมผิดปกติ และผลซ้อมฟื้นฟูพร้อมเยียวยาลูกค้า แล้วกำหนดเจ้าของงาน งบประมาณ และเวลาปิดข้อบกพร่องอย่างชัดเจน
ความเชี่ยวชาญด้านไซเบอร์ต้องเปลี่ยนเป็นความเสียหายที่ลดลง บริการที่กลับมาอย่างปลอดภัย และลูกค้าที่ได้รับความช่วยเหลือเร็วขึ้น นี่คือมาตรฐานความรับผิดชอบที่ธุรกิจไทยควรสร้างให้เกิดขึ้นจริง เริ่มตั้งแต่วันนี้ ก่อนการโจมตีครั้งต่อไปจะเกิดขึ้นอีกอย่างแน่นอน
ข่าวที่เกี่ยวข้อง