‘ดีอี’ชงด่วนเข้าสมช. ภัยไซเบอร์ แฮกมือถือมาร์ค-เท้ง
‘ดีอี’ชงด่วนเข้าสมช.
ภัยไซเบอร์
แฮกมือถือมาร์ค-เท้ง
แอปเปิลเตือนทั่วโลก
นายกฯสั่งให้เฝ้าระวัง
ถล่มตู้แช่แข็งในยุโรป
นายกฯ สั่งประกันสินค้าเกษตร หลังจากตู้แช่หลายประเทศแถบยุโรป ถูกแฮก เพิ่มอุณหภูมิจนสินค้าเสียหาย หวั่นกระทบส่งออก ด้าน รมว.ดีอี แจงปม“อภิสิทธิ์”-“เท้ง”ได้รับแจ้งเตือนสปายแวร์ ยังไม่มีข้อมูลยืนยันเป็นเพกาซัส เผย Apple แจ้งลักษณะนี้ในหลายประเทศทั่วโลก เตรียมถก สมช.4 พ.ย.นี้
เมื่อวันที่ 3 พฤศจิกายน 2569 นายอนุทิน ชาญวีรกูล นายกรัฐมนตรี และ รมว.มหาดไทย กล่าวถึงภัยไซเบอร์ที่ต่างชาติถูกโจมตีเรื่องตู้แช่สินค้า ในส่วนของประเทศไทยมีมาตรการรับมือกับเรื่องนี้อย่างไร ว่าเป็นเรื่องที่ต้องแจ้งให้คณะรัฐมนตรี (ครม.) ทราบ เช่น นายยศชนัน วงศ์สวัสดิ์ รองนายกฯ และ รมว.การอุดมศึกษา วิทยาศาสตร์วิจัย และนวัตกรรม (อว.) มีหน่วยงานที่เกี่ยวข้องกับการใช้เทคโนโลยี รวมถึงกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) ที่ต้องคอยดูแลไม่ให้เกิดการแฮก หรือการใช้เทคโนโลยีทางไซเบอร์มาทำความเดือดร้อนให้กับหน่วยงานต่างๆของเรา
นายอนุทิน กล่าวต่อว่า ขณะนี้สำนักงานตำรวจแห่งชาติ (ตร.) โดยกองบัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี (บช.สอท.) เฝ้าระวังอยู่ เราคงต้องติดตามศึกษาต่อไป ส่วนที่ได้นำมาชี้แจงในที่ประชุม ครม.ทราบ คือไปถึงขนาดรบกวนระบบตู้แช่เก็บอาหาร ทำให้อุณหภูมิสูงขึ้นทั้งระบบ เป็นเหตุการณ์ที่เกิดขึ้นทั่วทุกภูมิภาค และเป็นสิ่งใหม่ที่เรารับทราบแล้วนึกไม่ถึง ว่าจะมีสิ่งเหล่านี้
อย่างไรก็ตาม ในส่วนของประเทศไทยตนได้มอบหมายให้กระทรวงพาณิชย์ศึกษาปัญหาว่าปัญหานี้เกิดขึ้นจริงหรือไม่ เพราะเราเป็นประเทศต้นทางในการส่งสินค้าเหล่านี้ออกไปจำหน่ายยังต่างประเทศ ดังนั้น เงื่อนไขการชำระเงินเครดิตเทอมจะต้องเขียนไว้อย่างระมัดระวัง จะต้องทำประกันหรือไม่ เพื่อปกป้องผู้ผลิตและผู้ค้าในฐานะที่ประเทศไทย เป็นประเทศที่มีความสามารถสูงในการส่งสินค้าอาหาร และสร้างรายได้ให้กับประเทศ ด้วยเหตุนี้จึงทำให้เราต้องรักษาประโยชน์ของผู้ขายด้วย ไม่ใช่สินค้าไปถึงแล้วอ้างว่ามีเหตุแบบนี้เกิดขึ้นมา และมาบอกว่าสินค้าไม่ได้มาตรฐาน สินค้าบูดเน่า ทำให้ไม่เกิดการชำระเงิน เราจึงต้องสร้างระบบการป้องกันให้สามารถรับมือกับภัยทางเทคโนโลยีเหล่านี้ให้ได้ ซึ่งตนคิดว่าคงไม่เกินความสามารถของหน่วยงานของไทยที่จะให้การดูแลและปกป้องผู้ประกอบการ
ขณะเดียวกัน นายไชยชนก ชิดชอบ รมว.ดิจิทัลเพื่อเศรษฐกิจและสังคม กล่าวถึงกรณีนายอภิสิทธิ์ เวชชาชีวะ สส.บัญชีรายชื่อ หัวหน้าพรรคประชาธิปัตย์ ออกมาเปิดเผยว่าได้รับการแจ้งเตือนว่าโทรศัพท์มือถืออาจตกเป็นเป้าหมายการโจมตีด้วยสปายแวร์ โดยมีกระแสข่าวเชื่อมโยงกับโปรแกรมเพกาซัส (Pegasus) ว่าจากการติดตามข่าว นายอภิสิทธิ์ ไม่ได้ระบุว่าเป็นซอฟต์แวร์เพกาซัสแต่กล่าวถึงมัลแวร์ โดยบริษัท Apple แจ้งเตือนภัยลักษณะดังกล่าวใน 99 ประเทศทั่วโลก และไม่ได้ระบุชัดเจนว่าเป็นเพกาซัสหรือซอฟต์แวร์ชนิดใด
ทั้งนี้ หากนายอภิสิทธิ์ประสงค์ให้ข้อมูลหรือให้ความร่วมมือกับหน่วยงานภาครัฐ ก็จะเป็นประโยชน์ต่อการตรวจสอบ เนื่องจากกระทรวงดีอีให้ความสำคัญเรื่องดังกล่าว และในวันที่ 4 พฤศจิกายนนี้ จะมีการประชุมสภาความมั่นคงแห่งชาติ (สมช.) ซึ่งเตรียมนำประเด็นนี้เข้าสู่การหารือด้วย
เมื่อถามถึงกรณีนายณัฐพงษ์ เรืองปัญญาวุฒิ ส.ส.บัญชีรายชื่อ หัวหน้าพรรคประชาชน เปิดเผยว่าได้รับการแจ้งเตือนเรื่องสปายแวร์เช่นเดียวกับนายอภิสิทธิ์ ทั้งสองกรณีมีความเชื่อมโยงกันหรือไม่ นายไชยชนกกล่าวว่า ทุกคนจำเป็นต้องเพิ่มความระมัดระวัง เพราะมัลแวร์สามารถเข้าสู่อุปกรณ์ได้หลายรูปแบบ
โดยเฉพาะการเชื่อมต่ออินเทอร์เน็ตผ่านเครือข่ายสาธารณะ ทั้งฮอตสปอตและไวไฟ การนำอุปกรณ์ไปซ่อมกับร้านที่ไม่น่าไว้วางใจ รวมถึงการกดลิงก์หรือโฆษณาที่ปรากฏขึ้นบนหน้าจอ ซึ่งอาจทำให้ผู้ใช้งานตกเป็นเป้าหมายของภัยไซเบอร์ได้
นายไชยชนก กล่าวต่อว่า จะนำเรื่องดังกล่าวเข้าสู่การประชุม สมช.โดยให้เป็นประเด็นสำคัญในการหารือ ส่วนจะมีมาตรการใดออกมาหรือไม่ต้องรับฟังข้อมูลจากหน่วยงานที่เกี่ยวข้องก่อนขณะเดียวกัน กระทรวงดีอีกำลังติดตามสถานการณ์อย่างต่อเนื่อง และอยู่ระหว่างประสานงานกับบริษัท Apple เพื่อขอข้อมูลเพิ่มเติมเกี่ยวกับรูปแบบการโจมตีและการแจ้งเตือนภัย เนื่องจากเป็นปัญหาที่เกิดขึ้นในหลายประเทศ
เมื่อถามถึงสถานการณ์การโจมตีทางไซเบอร์ในต่างประเทศ และการเตรียมความพร้อมรับมือของประเทศไทย นายไชยชนก กล่าวว่า หน่วยงานที่เกี่ยวข้องกำลังดำเนินการอยู่ โดยประสานความร่วมมือกับผู้เชี่ยวชาญ บริษัทเทคโนโลยีรายใหญ่ รวมถึงประเทศที่มีประสบการณ์ด้านความมั่นคงปลอดภัยทางไซเบอร์ พร้อมฝากเตือนประชาชนให้หมั่นเปลี่ยนรหัสผ่าน และหลีกเลี่ยงการเชื่อมต่อเครือข่ายอินเทอร์เน็ตสาธารณะที่ไม่มีความปลอดภัย รวมถึงไม่กดลิงก์โฆษณาที่ไม่น่าเชื่อถือช่วงที่มีการแจ้งเตือนภัยไซเบอร์
ด้าน น.ส.แนน บุณย์ธิดา สมชัย รมช.ดิจิทัลเพื่อเศรษฐกิจและสังคม เปิดเผยว่า จากการตรวจสอบเบื้องต้นพบว่าการแจ้งเตือนภัยดังกล่าวเกิดขึ้นในหลายประเทศทั่วโลก ไม่ได้เกิดขึ้นเฉพาะประเทศไทย โดยขณะนี้อยู่ระหว่างรวบรวมข้อมูล และนำประเด็นดังกล่าวเข้าสู่การประชุมร่วมกับหน่วยงานที่เกี่ยวข้องในวันที่ 4 พฤศจิกายนนี้ เพื่อพิจารณาแนวทางการแจ้งเตือนภัย ทั้งเรื่องสปายแวร์และมัลแวร์
ผู้สื่อข่าวถามถึงกระแสข่าวนักการเมืองได้รับผลกระทบ น.ส.แนน บุณย์ธิดาระบุว่า จากข้อมูลที่ตรวจสอบพบการแจ้งเตือนในหลายประเทศ โดยประเทศที่มีรายงานการแจ้งเตือนจำนวนมากน่าจะเป็นเยอรมนี ซึ่งกระทรวงดีอีกำลังตรวจสอบและประสานงานกับหน่วยงานที่เกี่ยวข้อง รวมถึงตำรวจไซเบอร์
ส่วนกรณีนักการเมืองหรือผู้ได้รับผลกระทบ มีการติดต่อแจ้งข้อมูลต่อกระทรวงดีอีโดยตรงหรือไม่ รมช.ดีอี ยืนยันว่าขณะนี้ยังไม่มีผู้ติดต่อเข้ามา โดยข้อมูลที่ได้รับทั้งหมดมาจากการติดตามข่าว อย่างไรก็ตาม หน่วยงานที่เกี่ยวข้องได้เริ่มประชุมหารือเรื่องการแจ้งเตือนภัยไซเบอร์ตั้งแต่วันที่ 30 ตุลาคมที่ผ่านมาเมื่อถามว่าต้องการเรียกร้องให้ประชาชนที่ได้รับการแจ้งเตือนนำข้อมูลมาให้กระทรวงดีอีตรวจสอบหรือไม่ น.ส.แนน บุณย์ธิดาอธิบายว่า ไม่ต้องการใช้คำว่าเรียกร้อง แต่อยากให้ผู้ได้รับการแจ้งเตือนนำข้อมูลมาแสดง เพื่อให้หน่วยงานตรวจสอบก่อนว่าเป็นการแจ้งเตือนจากบริษัทผู้ให้บริการจริงหรือไม่หากตรวจสอบแล้วพบว่าเป็นการแจ้งเตือนจากบริษัทจริง ก็จำเป็นต้องประสานกับบริษัทโดยตรงเพื่อสอบถามรายละเอียดและสาเหตุของเหตุการณ์ที่เกิดขึ้น โดยภาครัฐต้องการข้อมูลดังกล่าวเพื่อนำไปประกอบการตรวจสอบและกำหนดแนวทางรับมือต่อไป
ส่วน พล.อ.ชัยพฤกษ์ ด้วงประพัฒน์ เลขาธิการสภาความมั่นคงแห่งชาติ (สมช.) ให้สัมภาษณ์ถึงกรณีการเตรียมความพร้อมรับมือการโจมตีทางไซเบอร์ ว่าทางกระทรวงดีอี แจ้งว่ามีการเตรียมการอยู่แล้ว โดยหน่วยใดที่อยู่ในความเสี่ยง ผู้เกี่ยวข้องต้องเข้าไปดูแล ขณะที่ สมช.เตรียมประชุมในวันที่ 4 พฤศจิกายนนี้ พร้อมเชิญหน่วยงานต่างๆ เข้ามารับทราบถึงแนวทางการปฏิบัติที่ชัดเจน ยืนยันว่ามีแผนรองรับเรียบร้อย เพียงแต่ว่าจะมีการเรียกมาประชุม เพื่อคอนเฟิร์มถึงรายละเอียดของแผนต่างๆ
วันเดียวกัน สำนักข่าวต่างประเทศรายงานว่า บริษัท แอปเปิล (Apple) เริ่มส่งการแจ้งเตือนภัยคุกคามระดับสูงผู้ใช้ไอโฟน ใน 110 ประเทศทั่วโลก ว่าอาจตกเป็นเป้าหมายของสปายแวร์รับจ้าง (Mercenary Spyware) ที่มีความซับซ้อนซึ่งพัฒนาขึ้นโดยกลุ่มรับจ้าง ทั้งนี้ Apple ไม่ได้เปิดเผยรายละเอียดเกี่ยวกับภัยคุกคามดังกล่าวหรือระบุตัวบุคคลที่คาดว่าอยู่เบื้องหลังการโจมตี แต่ได้ให้คำแนะนำเกี่ยวกับขั้นตอนต่างๆ ที่ผู้ใช้งานสามารถปฏิบัติตามเพื่อช่วยปกป้องข้อมูลและอุปกรณ์ของตนเอง
สำหรับการโจมตีด้วยสปายแวร์ดังกล่าวถูกรายงานครั้งแรกเมื่อวันที่ 30 ตุลาคมที่ผ่านมา โดยคอสติน ราจู นักวิจัยด้านความปลอดภัยทางไซเบอร์ ระบุว่าเหตุการณ์นี้ไม่เกี่ยวข้องกับเหตุการณ์ระลอกก่อนหน้าที่ Apple ออกประกาศเตือนเมื่อเดือนสิงหาคม ที่ผู้ใช้งานใน 99 ประเทศ รวมถึงนักข่าว และผู้สร้างภาพยนตร์สารคดีหลายคน เป็นกลุ่มที่ได้รับข้อความแจ้งเตือน ทั้งนี้ ทางApple ไม่ยืนยันว่ามีอุปกรณ์หรือบัญชีใดถูกเจาะเข้าถึงได้สำเร็จหรือไม่ อีกทั้งยังไม่ได้เปิดเผยข้อมูลต่อสาธารณะเกี่ยวกับกลุ่มผู้โจมตี ช่องทางที่ใช้ในการโจมตี หรือช่องโหว่ของซอฟต์แวร์ที่เกี่ยวข้องกับเหตุดังกล่าว
แม้ว่า ทาง Apple ไม่ได้ระบุว่าเหยื่อเป็นใครบ้าง แต่เป็นที่ทราบกันดีว่า สปายแวร์ ที่ถูกนำมาใช้ในลักษณะนี้มักมีเป้าหมายเป็นนักข่าว นักกิจกรรม นักการเมือง และนักการทูตการโจมตีแบบมุ่งเป้าถูกออกแบบให้สามารถเจาะเข้าสู่อุปกรณ์ได้โดยที่เหยื่อไม่จำเป็นต้องดาวน์โหลดไฟล์หรือแม้แต่คลิ๊กลิงก์ภายนอกใดๆ หากการโจมตีประสบความสำเร็จ ผู้โจมตีจะสามารถเข้าถึงอุปกรณ์ของเหยื่อได้อย่างลึกซึ้ง ซึ่งอาจนำไปสู่การเข้าถึงข้อมูลส่วนตัวต่างๆ เช่น บันทึกการโทร.ข้อความ รายชื่อผู้ติดต่อ ข้อมูลตำแหน่งที่ตั้ง และไฟล์สื่อต่างๆ ได้
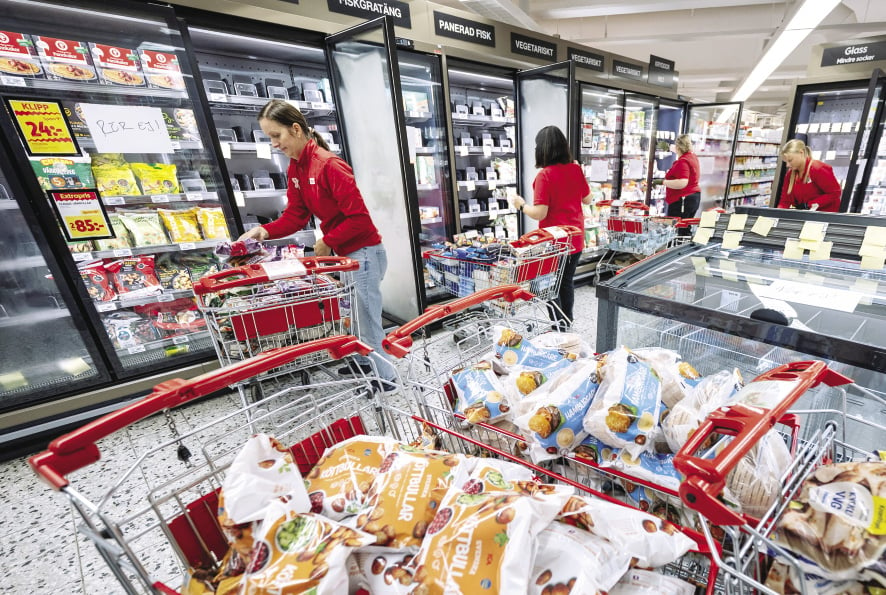
ขณะที่สำนักข่าวรอยเตอร์ส รายงานว่าเกิดเหตุแฮกเกอร์โจมตีซุปเปอร์มาร์เก็ต ประเทศต่างๆ ทั่วโลก และในยุโรป ส่งผลให้ตู้แช่เย็น แช่แข็งอาหารมีอุณหภูมิสูงขึ้นถึง 50 องศาเซลเซียส โดยเกิดขึ้นในหลายประเทศ อาทิ สวีเดน เบลเยี่ยม ลักซัมเบิร์ก ไอร์แลนด์ ฯลฯ ส่งผลให้เกิดผลกระทบ มีความจำเป็นต้องทิ้งอาหารที่เน่าเสียจำนวนมาก ซึ่งเป็นเหตุการณ์ที่คล้ายการโจมตีในประเทศฝรั่งเศส เมื่อเดือนตุลาคมที่ผ่านมา
มีรายงานจากทางตำรวจระบุว่า แฮกเกอร์ได้เข้าควบคุมระบบทำความเย็นในซุปเปอร์มาร์เก็ตหลายร้อยแห่ง ส่งผลให้เกิดเพลิงไหม้และอาหารได้รับความเสียหาย และยังไม่มีกลุ่มใดออกมาแสดงความรับผิดชอบต่อเหตุที่เกิดขึ้น จึงสร้างความกังวลให้กับทางการยุโรป เกี่ยวกับการคุกคามแบบผสมต่อโครงสร้างพื้นฐาน ท่ามกลางความตึงเครียดด้านความมั่นคงที่เพิ่มสูงขึ้นนับตั้งแต่รัสเซียรุกรานยูเครน ในปี 2022แตทางการมอสโก ประเทศรัสเซีย ได้ปฏิเสธมาตลอดว่าไม่มีส่วนเกี่ยวข้องกับการก่อวินาศกรรมหรือปฏิบัติการสงครามรูปแบบผสม
ส่วนนายคริสตอฟแฮนเซน กรรมาธิการยุโรปด้านเกษตรกรรม กล่าวว่า นี่เป็นความพยายามอย่างจงใจที่จะรบกวนห่วงโซ่อุปทานอาหารบั่นทอนความเชื่อมั่นของผู้บริโภค ซึ่งถือเป็นคำเตือนที่ต้องให้ความสำคัญอย่างจริงจัง การโจมตีทางไซเบอร์เหล่านี้เกิดขึ้นซ้ำแล้วซ้ำเล่าเป็นเรื่องที่น่ากังวลอย่างยิ่ง
ข่าวที่เกี่ยวข้อง